Month: August 2026

如何删除 Techlinkmap.co.in 广告

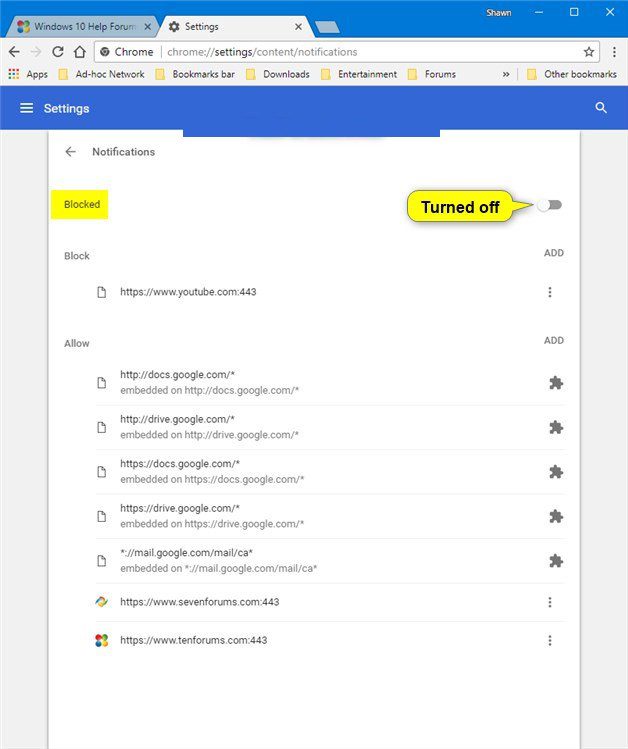
Techlinkmap.co.in 是一个具有误导性的网站,诱导人们开启通知功能。一旦获得许可,它便开始大量推送广告。这些广告常将用户引向可疑或危险的网站。该网站旨在利用访客,通过通知推送侵入式广告。它将浏览过程变成了一场与不受欢迎广告的持续抗争,令访客感到烦恼并面临风险。 卸载不需要的软件的完整指南 听说过 Techlinkmap.co.in 吗? 这是潜入您在线生活的棘手网站之一。 想象一下,您正在互联网上做自己的事情,突然间,这些来自 Techlinkmap.co.in 的烦人的弹出窗口开始出现。 就像他们破坏了你的在线聚会一样。 现在,这是偷偷摸摸的部分——你没有邀请他们。 这些弹出窗口的存在是因为,在某些时候,您可能单击了“允许”按钮,但没有意识到后果。 这就像授权 Techlinkmap.co.in 在需要的时候向您发送通知。 想象一下,即使您正忙于在线做其他事情,也能从他们那里收到随机消息。 那么,这是怎么发生的呢? 嗯,这有点像魔术。 您可能已经看到了通知警报,并且没有想太多,就单击了“允许”。...
如何删除 Nwsnovastory.click 广告

Nwsnovastory.click 是一个欺诈性网站,诱骗访客允许发送通知。获得许可后,它便开始不间断地发送广告。这些广告占据屏幕,并可能将用户重定向至有害网站。该网站的设计旨在进行操纵,利用通知作为传播侵入式广告的渠道。它用大量不受欢迎的广告轰炸访客,使浏览过程既令人沮丧又不安全。 卸载不需要的软件的完整指南 听说过 Nwsnovastory.click 吗? 这是潜入您在线生活的棘手网站之一。 想象一下,您正在互联网上做自己的事情,突然间,这些来自 Nwsnovastory.click 的烦人的弹出窗口开始出现。 就像他们破坏了你的在线聚会一样。 现在,这是偷偷摸摸的部分——你没有邀请他们。 这些弹出窗口的存在是因为,在某些时候,您可能单击了“允许”按钮,但没有意识到后果。 这就像授权 Nwsnovastory.click 在需要的时候向您发送通知。 想象一下,即使您正忙于在线做其他事情,也能从他们那里收到随机消息。 那么,这是怎么发生的呢? 嗯,这有点像魔术。 您可能已经看到了通知警报,并且没有想太多,就单击了“允许”。...
如何删除 Prewoophenther.co.in 弹出窗口

卸载不需要的软件的完整指南 Prewoophenther.co.in 是一个欺骗性网页,旨在诱导用户开启通知功能。一旦激活,它便开始持续推送广告。这些广告可能将用户引向可疑或不安全的站点。该平台的运作机制围绕着利用访客展开,迫使他们接触侵入式广告,将正常的浏览体验变成了充满烦恼和潜在危险的糟糕经历。 Prewoophenther.co.in 和类似网站显示的通知通常宣传欺骗性或有害内容。 这些通知可能包括误导性广告、欺诈性优惠或指向托管恶意软件的网站的链接。 目的是引诱用户参与这些通知,这可能会导致不良结果,例如成为诈骗的受害者、安装恶意软件或泄露个人信息。 面对来自 Prewoophenther.co.in 等网站的通知提示时,务必谨慎行事。 用户在授予通知权限之前,应仔细评估网站的可信度和合法性。 如果不确定,建议拒绝请求或在浏览器设置中查看和管理通知权限。 保护自己免受欺骗性或恶意内容的侵害涉及维护稳健的安全设置。 这包括使用可靠的防病毒软件,使浏览器和操作系统保持最新状态,以及利用广告拦截器过滤掉可能有害的广告。 通过采取这些主动措施,用户可以最大限度地降低与欺骗性浏览器通知相关的风险并保护他们的在线体验。 我是如何登陆 Prewoophenther.co.in 的? 不需要的重定向可能由各种因素引起,例如广告软件、恶意软件、浏览器劫持者、网络钓鱼攻击或具有恶意脚本或链接的受感染网站。 广告软件可以通过显示误导性弹出消息或使用脚本来操纵用户的浏览器,将用户重定向到虚假的推送通知站点。...

如何删除 Meranvix.co.in 弹出窗口

卸载不需要的软件的完整指南 Meranvix.co.in 是一个不诚实的平台,诱导用户开启通知功能。获得许可后,它会持续不断地发送广告。这些广告可能将用户引导至可疑或有害的网站。该网站依靠操纵手段运作,将一次简单的访问变成了一连串侵入式广告的轰炸。其目的并非提供真正的服务,而是用大量不受欢迎的广告让访客不堪其扰。 Meranvix.co.in 和类似网站显示的通知通常宣传欺骗性或有害内容。 这些通知可能包括误导性广告、欺诈性优惠或指向托管恶意软件的网站的链接。 目的是引诱用户参与这些通知,这可能会导致不良结果,例如成为诈骗的受害者、安装恶意软件或泄露个人信息。 面对来自 Meranvix.co.in 等网站的通知提示时,务必谨慎行事。 用户在授予通知权限之前,应仔细评估网站的可信度和合法性。 如果不确定,建议拒绝请求或在浏览器设置中查看和管理通知权限。 保护自己免受欺骗性或恶意内容的侵害涉及维护稳健的安全设置。 这包括使用可靠的防病毒软件,使浏览器和操作系统保持最新状态,以及利用广告拦截器过滤掉可能有害的广告。 通过采取这些主动措施,用户可以最大限度地降低与欺骗性浏览器通知相关的风险并保护他们的在线体验。 我是如何登陆 Meranvix.co.in 的? 不需要的重定向可能由各种因素引起,例如广告软件、恶意软件、浏览器劫持者、网络钓鱼攻击或具有恶意脚本或链接的受感染网站。 广告软件可以通过显示误导性弹出消息或使用脚本来操纵用户的浏览器,将用户重定向到虚假的推送通知站点。...

如何从 PC 中删除 Ennyr.click

Ennyr.click 是一个具有诱导性的网站,旨在欺骗访客开启通知功能。一旦获得许可,它便开始向屏幕推送海量广告。这些广告严重干扰浏览体验,并常将用户重定向至不安全的网络环境。该网站的设计核心在于利用访客,将通知作为推送侵入式广告的工具,使浏览过程变得令人沮丧且充满风险。 卸载不需要的软件的完整指南 Ennyr.click 是一个狡猾的网站,它诱骗人们允许其烦人的通知。 它通过显示每次访问时都会改变的虚假背景来实现这一点。 有时,它可能会要求您单击“允许”以证明您不是机器人,或者它可能会尝试让您下载未知的内容。 如果您访问此网站并对通知说“是”,您将开始看到弹出式广告作为通知。 这些广告随时可能出现,而且非常烦人。 其中一些确实很难关闭。 当您单击“X”关闭它们时,它们会将您带到另一个网站。 这可能会给你带来麻烦。 这个棘手的问题可能会影响您使用的任何设备 - Mac 和 Windows 等计算机以及智能手机。 创建这些网站的人并不关心您的隐私或安全。 因此,他们可能会将您带到包含奇怪或不安全内容的网站。...

如何删除 Fiasco Ransomware 并恢复 .secure 文件

Fiasco 是一种攻击 Windows 计算机并通过加密锁定个人文件的勒索软件。这意味着受影响的文件将变得无法读取,也无法正常打开。在锁定文件后,Fiasco 会向受害者索要钱财,并通常承诺在付款后提供解锁或解密文件的方法。简而言之,它将重要的计算机文件作为人质,要求受害者付费以取回这些文件。 .secure file virus 完全卸载指南 Fiasco Ransomware 是一种有害的计算机威胁,会锁定受感染 Windows 系统上的文件。它会更改文件,使其无法正常打开或使用。该恶意软件还声称,在使文件无法访问之前,已从受感染计算机中复制了私人信息。这种手段让攻击者能够对受害者施加额外的压力。 文件被锁定后,Fiasco 会通过添加“.secure”后缀来更改文件名。例如,名为“image.jpg”的文件会变为“image.jpg.secure”。这个新扩展名表明该文件已受到勒索软件的影响。原始信息仍存储在计算机上,但已转换为受害者无法正常访问的加密形式。 该恶意软件还会创建一个名为“CONTACT US.txt”的文本文件。该文件中的信息告知受害者,攻击者已入侵其网络,并声称已复制了大量私人信息。犯罪分子声称,被窃取的数据可能包括属于个人或组织的财务文件、个人信息、客户记录及其他机密文档。 攻击者并未立即给出具体价格,而是要求受害者先与他们联系。信息指示受害者使用 Session...

如何从 PC 中删除 SynkLoader 恶意软件

除恶意应用程序的简单步骤 SynkLoader 是一种新发现的恶意软件,旨在为攻击者提供多种控制 Windows 计算机的手段。研究人员在 2026 年 8 月检查一个遭入侵的企业网络时发现了它。SynkLoader 并非像普通病毒那样运作,而是更像是一个用于部署各种恶意工具的载体。其最大特点在于,大部分活动都在计算机内存中进行,而非依赖硬盘上存储的文件,这使得传统的杀毒软件难以察觉和进行调查。 攻击通常始于欺骗手段,而非技术漏洞利用。犯罪分子通过 Microsoft Teams 冒充 IT 支持人员,诱导员工安装一个名为“PowerShell Cleaner”的程序。这个所谓的实用工具实际上是一个有害的 MSI 安装程序,会将 SynkLoader...

如何从电脑中移除 PINHOLE RAT

除恶意应用程序的简单步骤 PINHOLE RAT 是一种允许犯罪分子远程秘密控制 Windows 计算机的恶意软件。一旦感染设备,攻击者便能远程执行多种操作,包括打开文件、窃取信息、截取屏幕画面以及执行命令。该恶意软件的一个独特之处在于其接收指令的方式:它不直接与攻击者的主服务器通信,而是从 FTP 服务器的欢迎横幅信息中搜寻隐藏指令。这种方法有助于攻击者降低通信的显眼度,从而避开安全系统的检测。 该恶意软件还将其实际控制服务器的位置隐藏在多层机制之下。控制地址可隐藏在 Pinterest 帖子或 SurveyMonkey 页面中,并利用 Cloudflare Workers 转发流量。由于这些服务属于常用网站,恶意通信看起来就像正常的互联网活动,这使得安全团队难以简单地通过拦截连接来阻止它。这种技术类似于在公共场所留下秘密指令,而不是直接联系控制该恶意软件的人员。 感染过程可能始于一个简单的恶意快捷方式文件,该文件通常通过电子邮件传播。当受害者打开该文件时,它会连接到一个特制的 FTP 服务器,并读取隐藏在其欢迎信息中的指令。随后,这些指令会触发另一个脚本的下载。该脚本会在 Windows...

如何从电脑中移除 E4del RAT

除恶意应用程序的简单步骤 E4del RAT 是一种危险的恶意软件,由 SOCRadar 研究人员于 2026 年 8 月发现(同时发现的还有另一种名为 PINHOLE 的木马)。E4del 尤其令人担忧之处在于,它能伪装成官方 Discord 应用程序。它不会弹出显眼的程序窗口,而是在后台静默运行。这使得攻击者能够在用户毫无察觉的情况下控制受害者计算机的部分功能。该恶意软件通过一种不寻常的方式进行传播,涉及 FTP 服务器和特制的快捷方式文件。 攻击始于受害者打开恶意快捷方式。该快捷方式会连接到一个受控的 FTP 服务器,服务器的欢迎信息中包含隐藏指令,而非普通的问候语。这些指令会触发...

如何从 PC 中删除 Dartpopfileloadfast.monster

Dartpopfileloadfast.monster 是一个具有操纵性的网站,诱导访客开启通知功能。一旦开启,它便会向屏幕持续推送大量广告。这些广告可能将用户重定向至可疑或有害的网站。该网站并非旨在提供正当服务,而是意在操纵,利用通知功能传播侵入性推广内容。它向访客大量推送不需要的广告,使浏览体验既令人沮丧又可能存在风险。 卸载不需要的软件的完整指南 Dartpopfileloadfast.monster 是一个狡猾的网站,它诱骗人们允许其烦人的通知。 它通过显示每次访问时都会改变的虚假背景来实现这一点。 有时,它可能会要求您单击“允许”以证明您不是机器人,或者它可能会尝试让您下载未知的内容。 如果您访问此网站并对通知说“是”,您将开始看到弹出式广告作为通知。 这些广告随时可能出现,而且非常烦人。 其中一些确实很难关闭。 当您单击“X”关闭它们时,它们会将您带到另一个网站。 这可能会给你带来麻烦。 这个棘手的问题可能会影响您使用的任何设备 - Mac 和 Windows 等计算机以及智能手机。 创建这些网站的人并不关心您的隐私或安全。 因此,他们可能会将您带到包含奇怪或不安全内容的网站。...