Month: March 2026

如何删除 Trendadsinsight.top 弹出窗口

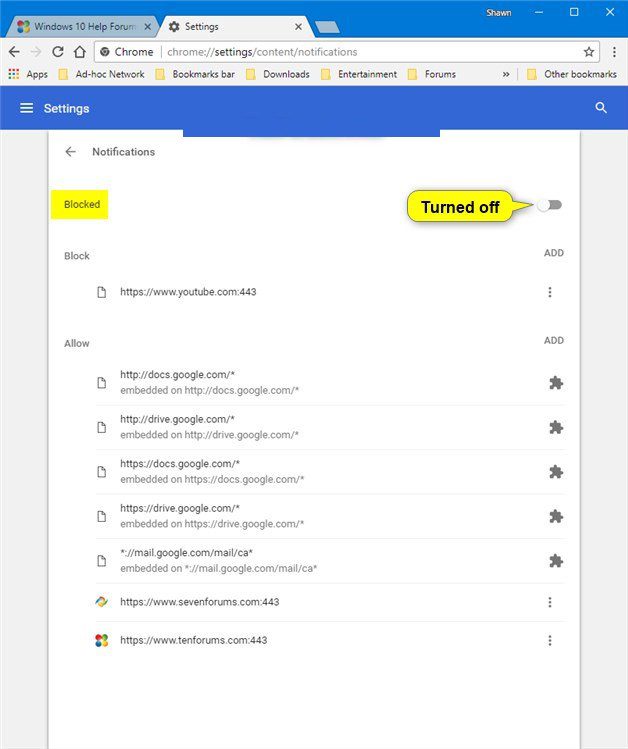
Trendadsinsight.top 表面上看似无害,实则专为误导访客而设计。它会诱导用户开启通知功能,随后便利用源源不断的广告对屏幕进行狂轰滥炸。这些广告极具干扰性,且可能将用户重定向至那些性质可疑或暗藏危险的网站。该平台完全依靠欺诈手段维系运作,将用户的一次简单点击转化为一连串恼人的干扰,不仅败坏了用户的上网兴致,还使其面临接触高风险内容的隐患。 卸载不需要的软件的完整指南 Trendadsinsight.top 是一个采用欺骗性策略的网站,旨在诱使用户订阅其推送通知。 该门户网站的主要目标是获得许可,将不需要的和可能有害的通知垃圾邮件直接发送到用户的手机或计算机。 当人们访问 Trendadsinsight.top 时,该网站会利用各种欺骗技术来操纵和欺骗他们。 它可能会提供虚假信息、误导性声明或诱人优惠,以说服访问者订阅其推送通知。 该网站通常会向用户提示一条消息,鼓励他们单击按钮或接受通知请求。 如果用户上当受骗并授予 Trendadsinsight.top 发送推送通知的权限,他们很容易收到不需要的垃圾邮件通知。 这些通知会出现在他们的电脑或手机屏幕上,即使他们没有主动浏览网站。 垃圾邮件可能很烦人、具有破坏性,并且可能包含误导性信息、广告或潜在的恶意链接。 为了保护自己免受像 Trendadsinsight.top 这样的网站的侵害,在遇到意外的通知请求时必须谨慎行事并持怀疑态度。 用户应避免向他们不信任的网站或采用操纵策略诱使他们订阅通知的网站授予权限。...
如何从 PC 中删除 Dzki-protect.sbs

Dzki-protect.sbs 是一个充满陷阱的网站,它诱骗用户点击通知提示中的“允许”按钮。一旦用户点击确认,其屏幕便会被铺天盖地的弹窗广告所淹没。这些广告不仅令人烦躁,往往还会将用户引向网络上那些可疑甚至有害的站点。该网站的主要目的就是利用大量垃圾广告轰炸用户,从而彻底破坏用户的浏览体验,使其变得既令人沮丧又不安全。 卸载不需要的软件的完整指南 在调查可疑网站期间,我们的研究人员发现了名为 Dzki-protect.sbs 的流氓页面。 这个特定的网页是有意创建的,目的是促进诈骗并用浏览器通知垃圾邮件淹没用户。 此外,它还能够将用户重定向到其他极有可能不可信或恶意的网站。 值得注意的是,由于利用流氓广告网络的网页发起的重定向,Dzki-protect.sbs 和类似页面的大多数访问者通常最终会到达那里。 这些网络利用欺骗性策略将毫无戒心的用户重定向到此类流氓页面。 Dzki-protect.sbs 的主要目的是欺骗用户并让他们参与欺诈活动。 它可能会显示诱人的优惠或虚假承诺,以引诱用户参与诈骗或泄露敏感信息。 此外,该网页可能会采用激进的策略来推送浏览器通知,用不需要的和侵入性的消息轰炸用户。 为了保护自己免受与 Dzki-protect.sbs 和类似流氓网页相关的风险,在浏览互联网时务必谨慎行事。 警惕可疑链接和广告,并避免与可能将您重定向到此类流氓页面的陌生网站互动。 建议让您的...

如何删除 Cholablelogne.com 广告

卸载不需要的软件的完整指南 Cholablelogne.com 是一个充满风险的网站,它试图通过欺骗手段诱导用户允许其发送通知。当您访问该网站时,它通常会弹出一个提示框,声称您必须点击“允许”(Allow)按钮以证明自己并非机器人。这种说法纯属虚构。一旦用户点击了“允许”,即意味着赋予了该网站权限,使其能够直接向用户的电脑或手机发送通知。这些信息并非有益的提示,也不是真实的警报;它们的设计初衷就是为了混淆视听并欺骗用户。 一旦获得通知发送权限,Cholablelogne.com 就会开始向用户狂轰滥炸般地推送虚假警告和优惠信息。例如,它可能会声称某款安全软件(如 McAfee)在用户的设备上检测到了严重问题,诸如文件损坏或个人数据面临泄露风险等。然而,这些警报完全是凭空捏造的。其目的在于制造恐慌,诱骗用户点击链接,从而将用户导向其他不安全的网站。这些恶意网站可能会试图窃取用户的敏感信息(如密码或信用卡详情),或者诱骗用户下载有害的恶意软件。 Cholablelogne.com 网站的危险之处在于其善于利用用户的信任心理。通过伪装成发布重要安全警报或提供独家优惠,它操纵用户做出危及其个人信息及设备安全的行为。点击这些虚假信息可能会引发严重的后果,包括财产损失、身份盗窃,甚至导致用户账号被恶意劫持。这些通知不仅仅令人感到厌烦,更是一扇通往更巨大网络安全隐患的门户。 鉴于上述风险,务必远离 Cholablelogne.com 网站。切勿点击其通知提示中的“允许”按钮。如果您此前已不慎授予了权限,请务必立即将其撤销。远离此类具有欺骗性质的网站,是确保设备安全并防止个人信息被盗的关键一步。在网络世界中保持警惕,有助于在麻烦尚未发生之前将其有效杜绝。 我是如何登陆 Cholablelogne.com 的? 不需要的重定向可能由各种因素引起,例如广告软件、恶意软件、浏览器劫持者、网络钓鱼攻击或具有恶意脚本或链接的受感染网站。 广告软件可以通过显示误导性弹出消息或使用脚本来操纵用户的浏览器,将用户重定向到虚假的推送通知站点。 为防止这种情况,用户可以安装信誉良好的反恶意软件、使用广告拦截器,并在点击可疑链接或弹出窗口时保持警惕。 他们还可以调整浏览器设置以阻止来自不可靠网页的通知,并定期清除浏览器缓存和 cookie 以删除已安装的...

如何删除 Huverify.co.in 广告

卸载不需要的软件的完整指南 Huverify.co.in 是一个极不诚实的网页,它同样通过伪装成“人机验证”来欺骗访客。页面上会弹出一个包含复选框和 reCAPTCHA 标志的虚假窗口,让访客误以为自己必须进行身份验证。随后,它会指示访客点击“允许”按钮以完成验证流程。这种被称为“点击诱饵”的欺诈手段,实际上旨在诱骗访客开启网站通知功能,从而让该网站能够借此向用户发送各种骚扰信息。 当用户登陆 Huverify.co.in 时,该网站会利用各种误导技术来欺骗和操纵他们。 它可能会提供诱人的优惠、虚假声明或有吸引力的内容,以说服访问者订阅其推送通知。 该网站通常会向用户提示一条消息,敦促他们单击按钮或接受通知请求。 如果用户上当受骗并允许 Huverify.co.in 发送推送通知,他们将容易受到不需要的和可能有害的通知垃圾邮件的攻击。 即使用户没有主动浏览网站,这些通知也会出现在用户的计算机或手机上。 垃圾邮件可能具有侵入性、破坏性,并且可能包含误导性信息、广告,甚至恶意链接。 为了保护自己免受像 Huverify.co.in 这样的网站的侵害,在遇到意外的通知请求时保持谨慎和怀疑是至关重要的。 用户应避免向他们不信任的网站或采用操纵策略诱骗他们订阅通知的网站授予权限。 还建议使用安全措施,例如广告拦截器或控制通知权限的浏览器设置,以防止不需要的通知垃圾邮件。...

如何删除 Metachainedge.com 广告

卸载不需要的软件的完整指南 Metachainedge.com 是一个具有误导性的网页,它同样伪装成正在对访客进行“人机验证”。页面上会弹出一个包含复选框和 reCAPTCHA 标志的虚假窗口,让访客误以为必须勾选该选项。紧接着,它会指示访客点击“允许”按钮以完成整个验证流程。这种被称为“点击诱饵”(clickbait)的伎俩,其真实目的在于诱导访客在不知情的情况下同意接收该网站的通知,从而为后续发送骚扰信息铺平道路。 当用户登陆 Metachainedge.com 时,该网站会利用各种误导技术来欺骗和操纵他们。 它可能会提供诱人的优惠、虚假声明或有吸引力的内容,以说服访问者订阅其推送通知。 该网站通常会向用户提示一条消息,敦促他们单击按钮或接受通知请求。 如果用户上当受骗并允许 Metachainedge.com 发送推送通知,他们将容易受到不需要的和可能有害的通知垃圾邮件的攻击。 即使用户没有主动浏览网站,这些通知也会出现在用户的计算机或手机上。 垃圾邮件可能具有侵入性、破坏性,并且可能包含误导性信息、广告,甚至恶意链接。 为了保护自己免受像 Metachainedge.com 这样的网站的侵害,在遇到意外的通知请求时保持谨慎和怀疑是至关重要的。 用户应避免向他们不信任的网站或采用操纵策略诱骗他们订阅通知的网站授予权限。 还建议使用安全措施,例如广告拦截器或控制通知权限的浏览器设置,以防止不需要的通知垃圾邮件。...

如何从 PC 中删除 Orbitboostlabs.com

Orbitboostlabs.com 是一个充满陷阱的网站,它伪装成正在进行“机器人验证”。该网站会弹出一个虚假的窗口,上面包含一个复选框和 reCAPTCHA 标志,诱导访客误以为自己必须点击确认以证明自己是人类。随后,它会提示访客点击“允许”按钮来完成这一流程。实际上,这一点击操作并非用于验证身份,而是一种暗中诱导用户开启网站通知的手段;该网站随后便可滥用此权限,向用户推送各种骚扰信息。 卸载不需要的软件的完整指南 在调查可疑网站期间,我们的研究人员发现了名为 Orbitboostlabs.com 的流氓页面。 这个特定的网页是有意创建的,目的是促进诈骗并用浏览器通知垃圾邮件淹没用户。 此外,它还能够将用户重定向到其他极有可能不可信或恶意的网站。 值得注意的是,由于利用流氓广告网络的网页发起的重定向,Orbitboostlabs.com 和类似页面的大多数访问者通常最终会到达那里。 这些网络利用欺骗性策略将毫无戒心的用户重定向到此类流氓页面。 Orbitboostlabs.com 的主要目的是欺骗用户并让他们参与欺诈活动。 它可能会显示诱人的优惠或虚假承诺,以引诱用户参与诈骗或泄露敏感信息。 此外,该网页可能会采用激进的策略来推送浏览器通知,用不需要的和侵入性的消息轰炸用户。 为了保护自己免受与 Orbitboostlabs.com 和类似流氓网页相关的风险,在浏览互联网时务必谨慎行事。...

如何移除 Fake Google Docs Offline Extension

除恶意应用程序的简单步骤 Fake Google Docs Offline Extension 是一款有害程序,它伪装成正规的 Google 工具。乍看之下,它就像一个普通的 Chrome 扩展程序,这很容易让人误以为它是安全的。然而,它实际上是由网络犯罪分子制造的恶意软件,旨在监视用户。在大多数情况下,它并非偶然出现在计算机上;而是由设备中已存在的其他恶意程序秘密安装进去的。一旦进入浏览器,它就会模仿受信任的 Google 扩展程序的名称和外观,从而让人难以察觉其中的异样。 这款恶意软件的功能类似于远程管理工具,这意味着攻击者可以在用户毫不知情的情况下操控浏览器。它可以追踪用户在浏览器中输入的一切内容,包括密码、信息以及其他个人资料。它还能窃取 Cookie(一种用于维持网站登录状态的小型文件),甚至对当前打开的窗口进行截屏。除此之外,它还能复制网站上保存的数据、窃取书签,并收集数千条浏览历史记录。它还会收集关于设备和浏览器的技术信息——例如硬件配置和显卡设置——以帮助犯罪分子更深入地了解受害者的计算机环境。 这款扩展程序带来的危害极其严重,因为它可能导致用户的私人电子邮件、文档及财务信息遭到泄露。如果用户使用网上银行、支付系统或加密货币账户,这款恶意软件同样能够窃取相关信息。随后,犯罪分子便可借此接管账户、冒充受害者,甚至盗取资金。若是在工作用计算机上遭遇此类攻击,其风险将更为严峻。该扩展程序可能使攻击者得以访问公司的敏感信息,进而引发大规模的安全漏洞,波及众多员工及系统。 让这款恶意软件更加难以清除的一点在于,它滥用了 Chrome 浏览器的“由您的组织管理”(Managed by...

如何从 PC 中删除 SnappyClient 恶意软件

除恶意应用程序的简单步骤 SnappyClient 是一种危险的恶意软件,黑客利用它来秘密控制他人的计算机。你可以将其想象成:在用户毫不知情的情况下,将设备的远程访问权限交给了陌生人。它通常通过另一种名为 HijackLoader 的恶意工具进行传播,该工具协助其悄无声息地潜入系统。一旦进入系统内部,SnappyClient 就会像一款远程控制程序那样运作,允许攻击者在远端操控计算机,仿佛他们正亲自在现场使用这台机器一样。 SnappyClient 恶意软件之所以难以被检测,原因之一在于它会干扰 Windows 系统的内置安全功能。通常情况下,Windows 会利用一套名为 AMSI 的系统来扫描程序和脚本,以识别其中的恶意行为。SnappyClient 会篡改这套系统,从而使自身的恶意行径在检测看来显得无害。这极大地降低了该恶意软件逃避杀毒软件检测的难度,使其能够长期潜伏在计算机内部而不被发现。 在完成自我安装后,SnappyClient 会依据其内部预设的特殊配置来决定接下来的行动。这些配置参数控制着诸如窃取何种数据、将数据存储于何处,以及如何在计算机重启后依然保持运行等关键行为。这种在系统重启后仍能继续存活的能力被称为“持久性”(Persistence);正是凭借这一特性,该恶意软件得以在长时间内持续活跃,且不易引起用户的警觉。 此外,该恶意软件还会与由攻击者控制的远程服务器建立通信。它会从服务器下载包含指令的加密文件。这些隐蔽的指令将指引 SnappyClient 执行特定的操作。例如,它可以截取用户屏幕的图像,并将其回传给攻击者。通过这种方式,黑客便能在受害者毫不知情的情况下,对用户的活动进行监视并窃取敏感信息。 SnappyClient...

如何删除 Vect Ransomware 并恢复 .vect 文件

Vect 是一种专门针对 Windows 计算机的勒索软件。一旦感染系统,它就会锁定或加密其中存储的文件,导致用户无法访问。随后,攻击者会向受害者索要赎金,以此作为交换提供能够解锁文件的解密密钥。这种勒索手段旨在通过挟持重要数据作为人质来敲诈钱财,直至受害者支付赎金为止。 .vect file virus 完全卸载指南 Vect Ransomware 勒索软件会加密 Windows 计算机上的文件;一旦潜入系统,便会造成严重的破坏。它专门针对机器内部存储的重要文件下手,导致这些文件无法被访问或使用。攻击者实施此举的目的是为了向受害者索取巨额赎金。该软件感染系统的一个显著迹象是:所有受影响的文件都会被重命名,并被添加上“.vect”这一文件扩展名。例如,一个名为“image.jpg”的文件在被感染后,其文件名就会变为“image.jpg.vect”。 完成加密过程后,Vect 勒索软件会更改受害者的桌面壁纸,并在桌面上放置一份名为“!!!_READ_ME_!!!.txt”的勒索信。这份勒索信详细说明了当前发生的状况,并以此为筹码威胁受害者,声称若不配合将面临更严重的后果。并非所有文件都会受到同等处理——有些文件会被直接删除,有些会被加密,还有些则会被同时加密并隐藏起来。勒索信中声称,攻击者使用了 ChaCha20 加密算法对文件进行了加密。此外,信中还提到攻击者已经窃取了受害者的敏感信息,其中包括系统备份、数据库以及个人文件等。攻击者威胁称,如果受害者拒绝满足其提出的赎金要求,他们将把这些被窃取的数据公之于众或予以泄露。 勒索信中强硬地向受害者宣称:想要找回被加密的文件,唯一的途径就是直接向攻击者购买专用的解密工具。信中指引受害者必须使用 Tor 浏览器访问一个特定的网站,并在该网站的聊天页面上按照提示步骤进行操作。作为整个勒索流程的一部分,犯罪分子会主动提出为受害者解密几个小型文件作为演示,旨在以此证明他们确实具备恢复被锁定数据的能力。这种“分步验证”式的证明手段,其目的在于建立信任感,从而说服受害者相信:只要支付了赎金,就确实能够成功恢复数据。...

如何删除 Miolab Stealer(Mac)

消除广告应用程序的正确指南 Miolab(亦称 Nova)是一种针对 macOS 电脑的危险恶意软件。简而言之,恶意软件是一种有害程序,旨在秘密潜入您的设备并窃取信息。Miolab 之所以尤为令人担忧,是因为它被作为一种“服务”出售给网络犯罪分子。这意味着即使是技术技能匮乏的人,也能利用它来攻击他人。正因如此,更多的攻击者能够轻易地传播它,从而使其构成更大的威胁。此外,该恶意软件在设计上追求小巧与高效,因此极易隐匿行踪,从而逃避安全系统的检测。 Miolab 的一个显著特征是它配备了一个专供攻击者使用的控制面板。该面板的功能类似于一个“仪表盘”,犯罪分子可以通过它查看并管理所有窃取到的数据。例如,他们可以借此追踪受害者的地理位置,并查阅已窃取信息的具体类别。此外,该面板还允许攻击者重用被窃取的登录会话(尤其是针对 Google 账户的会话),从而使他们无需输入密码或验证码即可直接访问受害者的账户。不仅如此,攻击者还能利用该工具创建虚假网站、通过即时通讯应用接收实时警报,甚至实现攻击流程的自动化,从而极大地提升了攻击效率并降低了操作难度。 Miolab 主要专注于窃取网络浏览器及加密货币钱包中的数据。它能够从 Chrome、Safari 和 Firefox 等主流浏览器中收集已保存的密码、浏览历史记录、Cookie 文件,以及电子邮件地址、家庭住址等自动填充信息。攻击者利用这些信息,即可尝试破解受害者的账户,甚至实施身份盗窃。此外,该恶意软件还专门针对诸如“身份验证令牌”(Authentication Tokens)之类的特殊登录凭据进行窃取;一旦获取此类令牌,攻击者便无需输入常规的登录账号与密码,即可直接接管受害者的账户。对于习惯在浏览器中存储敏感信息的用户而言,这无疑构成了极高的安全风险。 除了浏览器之外,Miolab 窃密软件还将攻击目标锁定在加密货币钱包上。它能够从众多钱包扩展程序及应用程序中窃取数据,其中包括诸如“助记词”(Recovery...