Month: August 2026

Techlinkmap.co.in 広告を削除する方法

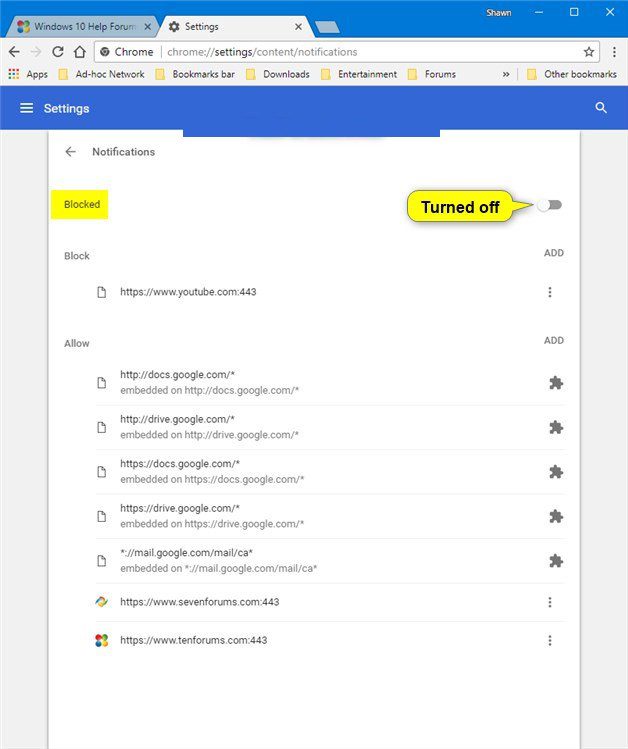
Techlinkmap.co.inは、通知を有効にするようユーザーを説得する、誤解を招くウェブサイトです。一度許可を与えると、際限なく広告が表示されるようになります。これらの広告は、不審なサイトや危険なサイトへユーザーを誘導することがよくあります。このサイトの目的は訪問者の搾取であり、通知機能を使って不快な広告を送りつけます。閲覧体験を望まない広告との絶え間ない戦いに変え、訪問者に苛立ちと危険をもたらします。 不要なソフトウェアをアンインストールする完全ガイド Techlinkmap.co.inについて聞いたことがありますか? これは、あなたのオンライン生活に忍び込む、トリッキーなウェブサイトの 1 つです。 インターネットで自分の好きなことをしていると、突然、どこからともなく、Techlinkmap.co.in からの迷惑なポップアップが表示され始めると想像してください。 まるでオンラインパーティーを潰すようなものだ。 さて、ここが卑劣な部分です – あなたが彼らを招待したわけではありません。 これらのポップアップが表示されるのは、おそらく、ある時点でその結果を理解せずに ボタンをクリックしたためです。 これは、気が向いたときにいつでも通知を送信できるように Techlinkmap.co.in に許可を与えるようなものです。 オンラインで別のことをしていて忙しいときでも、彼らからランダムなメッセージが届くことを想像してみてください。 それで、どうしてこれが起こったのでしょうか? まあ、それはちょっとした手品のようなものです。...
Nwsnovastory.click 広告を削除する方法

Nwsnovastory.clickは、訪問者を騙して通知を許可させる詐欺的なサイトです。許可を与えると、絶え間なく広告が送信されるようになります。これらの広告は画面を占拠し、ユーザーを有害なサイトへ誘導することもあります。このサイトは訪問者を操作することに特化しており、通知機能を悪用して不快な広告を拡散します。望まない広告で訪問者を圧倒し、閲覧体験を不快かつ危険なものにします。 不要なソフトウェアをアンインストールする完全ガイド Nwsnovastory.clickについて聞いたことがありますか? これは、あなたのオンライン生活に忍び込む、トリッキーなウェブサイトの 1 つです。 インターネットで自分の好きなことをしていると、突然、どこからともなく、Nwsnovastory.click からの迷惑なポップアップが表示され始めると想像してください。 まるでオンラインパーティーを潰すようなものだ。 さて、ここが卑劣な部分です – あなたが彼らを招待したわけではありません。 これらのポップアップが表示されるのは、おそらく、ある時点でその結果を理解せずに ボタンをクリックしたためです。 これは、気が向いたときにいつでも通知を送信できるように Nwsnovastory.click に許可を与えるようなものです。 オンラインで別のことをしていて忙しいときでも、彼らからランダムなメッセージが届くことを想像してみてください。 それで、どうしてこれが起こったのでしょうか? まあ、それはちょっとした手品のようなものです。...
Prewoophenther.co.in ップアップを削除する方法

不要なソフトウェアをアンインストールする完全ガイド Prewoophenther.co.inは、ユーザーを騙して通知を有効にさせるよう仕向ける欺瞞的なウェブページです。一度有効にすると、執拗に広告が表示されるようになります。これらの広告は、不審なサイトや危険なサイトへユーザーを誘導する恐れがあります。このプラットフォームは訪問者を搾取する仕組みになっており、不快な広告を強制的に表示させます。その結果、通常の閲覧体験は、苛立ちと危険を伴う不快なものへと変わってしまいます。 Prewoophenther.co.in および同様の Web サイトによって表示される通知は、多くの場合、欺瞞的または有害なコンテンツを宣伝します。 これらの通知には、誤解を招く広告、詐欺的なオファー、悪意のあるソフトウェアをホストする Web サイトへのリンクが含まれる場合があります。 その目的は、ユーザーをこれらの通知に誘導することであり、これにより、詐欺の被害に遭ったり、マルウェアがインストールされたり、個人情報が侵害されたりするなど、望ましくない結果につながる可能性があります。 Prewoophenther.co.in のような Web サイトからの通知プロンプトに直面した場合は注意が必要です。 ユーザーは、通知の許可を与える前に、Web サイトの信頼性と正当性を慎重に評価する必要があります。 不明な場合は、リクエストを拒否するか、ブラウザ設定内で通知の許可を確認して管理することをお勧めします。 欺瞞的または悪意のあるコンテンツから身を守るには、堅牢なセキュリティ設定を維持する必要があります。 これには、信頼できるウイルス対策ソフトウェアの使用、ブラウザとオペレーティング システムを最新の状態に保つこと、有害な可能性のある広告をフィルタリングするための広告ブロッカーの利用が含まれます。...

Meranvix.co.in ップアップを削除する方法

不要なソフトウェアをアンインストールする完全ガイド Meranvix.co.inは、通知を有効にするようユーザーを誘導する不正なプラットフォームです。許可を与えると、絶え間なく広告が表示されるようになります。これらの広告は、ユーザーを不審なサイトや有害なサイトへ誘導する可能性があります。このサイトは訪問者を操作し、単なる閲覧を、不快な広告が繰り返される状況へと変えてしまいます。その目的は有益なサービスの提供ではなく、望まない広告を大量に送りつけて訪問者を圧倒することにあります。 Meranvix.co.in および同様の Web サイトによって表示される通知は、多くの場合、欺瞞的または有害なコンテンツを宣伝します。 これらの通知には、誤解を招く広告、詐欺的なオファー、悪意のあるソフトウェアをホストする Web サイトへのリンクが含まれる場合があります。 その目的は、ユーザーをこれらの通知に誘導することであり、これにより、詐欺の被害に遭ったり、マルウェアがインストールされたり、個人情報が侵害されたりするなど、望ましくない結果につながる可能性があります。 Meranvix.co.in のような Web サイトからの通知プロンプトに直面した場合は注意が必要です。 ユーザーは、通知の許可を与える前に、Web サイトの信頼性と正当性を慎重に評価する必要があります。 不明な場合は、リクエストを拒否するか、ブラウザ設定内で通知の許可を確認して管理することをお勧めします。 欺瞞的または悪意のあるコンテンツから身を守るには、堅牢なセキュリティ設定を維持する必要があります。 これには、信頼できるウイルス対策ソフトウェアの使用、ブラウザとオペレーティング システムを最新の状態に保つこと、有害な可能性のある広告をフィルタリングするための広告ブロッカーの利用が含まれます。...

PC から Ennyr.click を削除する方法

Ennyr.clickは、訪問者を騙して通知を有効にさせるよう仕向ける、悪質なウェブサイトです。一度許可を与えると、画面は絶え間なく表示される広告で埋め尽くされます。これらの広告は閲覧体験を妨げ、ユーザーを危険なオンラインサイトへと誘導することもあります。このサイトの設計は訪問者を搾取することに主眼が置かれており、通知機能を悪用して、不快かつ危険な広告を執拗に送りつけてきます。 不要なソフトウェアをアンインストールする完全ガイド Ennyr.click は、人々を騙して迷惑な通知を許可させる卑劣な Web サイトです。 これは、訪問するたびに変わる偽の背景を表示することで実現されます。 場合によっては、あなたがロボットではないことを証明するために「許可」をクリックするよう求めたり、未知のものをダウンロードさせようとしたりすることがあります。 この Web サイトにアクセスして通知に「はい」と答えると、通知としてポップアップ広告が表示され始めます。 こうした広告はいつでも表示される可能性があり、非常に煩わしい場合があります。 中には閉めるのが本当に難しいものもあります。 「X」をクリックしてそれらを閉じると、代わりに別の Web サイトに移動します。 トラブルに巻き込まれる可能性があります。 この厄介な問題は、Mac や Windows...

Fiasco Ransomware を削除して .secure ファイルを復元する方法

Fiascoは、Windowsコンピュータを攻撃し、個人ファイルを暗号化してロックするランサムウェアの一種です。つまり、影響を受けたファイルは読み取り不能となり、通常の方法では開けなくなります。ファイルをロックした後、Fiascoは被害者に金銭を要求し、通常は支払い後にファイルのロックを解除(復号)する方法を提供すると約束します。簡単に言えば、重要なコンピュータファイルを「人質」に取り、その返還と引き換えに支払いを求めてくるのです。 .secure ファイル ウィルスをアンインストールするための完全なガイド Fiasco Ransomwareは、感染したWindowsシステムのファイルをロックする有害なコンピュータ脅威です。ファイルの状態を変更し、通常通りに開いたり使用したりできないようにします。また、このマルウェアは、ファイルをアクセス不能にする前に、感染したコンピュータから個人情報をコピーしたと主張します。こうした手口を組み合わせることで、攻撃者は被害者に対してさらなる圧力をかけます。 ファイルがロックされると、Fiascoはファイル名の末尾に「.secure」という文字列を追加して名前を変更します。例えば、「image.jpg」というファイルは「image.jpg.secure」となります。この新しい拡張子は、そのファイルがランサムウェアの影響を受けたことを示しています。元の情報はコンピュータ上に残っていますが、被害者が通常の方法ではアクセスできない暗号化された形式に変換されています。 また、このマルウェアは「CONTACT US.txt」というテキストファイルを作成します。このメッセージには、攻撃者が被害者のネットワークに侵入し、大量の個人情報をコピーしたとされる旨が記載されています。犯人らは、盗み出したデータには、個人や組織の財務ファイル、個人情報、顧客記録、その他の機密文書などが含まれている可能性があると主張しています。 攻撃者は、最初から具体的な金額を提示するのではなく、まずは連絡を取るよう被害者に指示します。メッセージでは、「Session Private Messenger」を使用し、公開鍵「g1ds7」を入力して連絡を取るよう求めています。身代金の要求額やその他の支払いに関する詳細は、連絡が取れた後に初めて提示されるようです。 このように、Fiascoは同時に2つの方法で圧力をかけます。第一に、暗号化によって被害者が自身のファイルにアクセスできないようにします。第二に、盗み出したと主張する情報を公開すると脅迫します。また、身代金要求メッセージには、被害者が外部の第三者を関与させないように仕向ける意図も含まれています。全体として、このランサムウェアは、ファイルのロックと個人情報漏洩の脅威を組み合わせることで、事態の緊急性を被害者に感じさせるように設計されています。 チラッ 名前: Fiasco Ransomware カテゴリ: ランサムウェア, クリプト ウイルス...

PCからSynkLoaderマルウェアを削除する方法

悪意のあるアプリケーションを排除するための簡単な手順 SynkLoaderは、攻撃者がWindowsコンピュータを制御するための多様な手段を提供するよう設計された、新たに確認されたタイプのマルウェアです。研究者は2026年8月、侵害を受けた企業ネットワークを調査中にこのマルウェアを発見しました。SynkLoaderは単純なウイルスのように振る舞うのではなく、むしろ様々な悪意あるツールの「配信システム」として機能します。その最大の特徴は、活動の大部分がハードドライブに保存されたファイルではなく、コンピュータのメモリ内で行われる点にあります。このため、従来のウイルス対策ソフトでは検知や調査が困難になっています。 攻撃は通常、技術的な脆弱性を突く手法ではなく、欺瞞(ソーシャルエンジニアリング)から始まります。犯罪者はMicrosoft Teams上でITサポート担当者を装い、「PowerShell Cleaner」と称するプログラムをインストールするよう従業員を誘導します。このユーティリティに見せかけたプログラムは、実際にはSynkLoaderマルウェアをコンピュータに配置する有害なMSIインストーラーです。このマルウェアには独自のPython環境が組み込まれているため、被害者のコンピュータにPythonがインストールされている必要はありません。セットアップ後、ローダー(読み込みプログラム)は攻撃者が制御するサーバーへ不定期に密かに通信を行います。そして、暗号化された命令を受け取り、それを復号してメモリ上で直接実行します。 次の行動を決定する前に、SynkLoaderは感染したコンピュータの情報を収集・分析します。デバイス名、現在ログインしているユーザー、アカウント権限、実行中のプログラム、インストールされているサービス、そして組織のActive Directory環境に関する詳細情報などが収集されます。これらの情報は、そのマシンが重要人物のものか、あるいは価値ある社内システムへのアクセス経路となり得るかを攻撃者が判断するのに役立ちます。そのコンピュータが有用であると判断されれば、攻撃者は追加のツールを送り込むことができます。これらのコンポーネントは複数のプログラミング言語で構築されているため、感染の全体像が複雑化し、セキュリティソフトが一連の脅威として認識することがより困難になる可能性があります。 SynkLoaderのコンポーネントの中には、一見すると通常のMicrosoft Visual C++ランタイムファイルのように見えるものがあります。しかし、その内部には悪意あるC#やC++のコンポーネントが隠されています。あるツールは通常のスクリプトファイルを作成することなくPowerShellコマンドを実行でき、別のツールはDLLを直接メモリに読み込むことができます。こうした機能により、攻撃者は目立つファイルをほとんど残さずに、追加のマルウェアを導入することが可能になります。つまりSynkLoaderは中核的なプラットフォームとして機能し、犯罪者は侵害したコンピュータや達成したい目的に応じて、様々な機能を使い分けることができるのです。 また、このマルウェアは攻撃者に被害者への直接的なアクセス手段も提供します。リバースシェル機能を持つコンポーネントがコマンドチャネルを確立し、犯罪者が感染マシンに対して命令を下したり、そこから情報を取得したりすることを可能にします。別のツールはリモートデスクトップソフトウェアのような動作をし、画面のスクリーンショットを表示したり、マウスやキーボードの操作を記録したりします。特に巧妙な機能として、被害者自身のユーザー名や壁紙を使用した偽のWindowsロック画面を表示するものがあります。見た目が本物そっくりなため、被害者はそれが偽の画面だと気づかずにパスワードを入力してしまう可能性があります。また、このプログラムは、ユーザーが操作を中断しようとしても、強制的に自身のウィンドウをアクティブな状態(フォーカスが当たった状態)に戻すことができます。 SynkLoaderには、再起動後もコンピュータに居座り続けるための別の仕掛けもあります。一般的なコマンドラインによるスケジュール設定ではなく、システムインターフェースを介してWindowsのタスクスケジューラにタスクを登録することで、コマンドを監視するツールによる検知を回避しやすくしています。このタスクには予測不可能な名前が付けられ、ユーザーのログイン時および1日1回実行されるように設定されます。タスクが実行されると、同梱されているPython環境が再起動し、ローダーが復元されます。さらに、「TrafficRedirector」というコンポーネントにより、侵害されたコンピュータを経由したネットワークトンネルを構築することも可能です。メモリ上での隠密な実行、複数のモジュール、巧妙なインストール手法、そして高い永続性(居座り機能)を兼ね備えたSynkLoaderは、柔軟かつ検知が困難な脅威となっています。 脅威の概要 名前: SynkLoader カテゴリ: トロイの木馬 特徴: この感染の背後にいる脅威アクターは、いくつかの悪意のある目的でそれを利用することができます 脅威レベル:...

PCからPINHOLE RATを削除する方法

悪意のあるアプリケーションを排除するための簡単な手順 PINHOLE RATは、犯罪者が遠隔地からWindowsコンピュータを密かに制御できるようにするマルウェアの一種です。一度デバイスに感染すると、攻撃者はファイルの開封、情報の窃取、スクリーンショットの撮影、コマンドの実行など、多くの操作をリモートで行えるようになります。このマルウェアの特に異例な点は、指令を受け取る方法にあります。攻撃者のメインサーバーと直接通信するのではなく、FTPサーバーのウェルカムバナー(接続時に表示されるメッセージ)に隠されたメッセージを探し出すのです。この手法により、攻撃者はセキュリティシステムに通信を検知されにくくしています。 また、このマルウェアは、実際の制御サーバーの場所を幾重もの層の背後に隠蔽します。サーバーのアドレスはPinterestの投稿やSurveyMonkeyのページに隠されることがあり、Cloudflare Workersがトラフィックの中継を担います。これらのサービスは一般的に利用されているWebサイトであるため、悪意ある通信が通常のインターネット利用と見分けがつかなくなる可能性があります。そのため、セキュリティチームが単純に接続を遮断することは困難になります。この手法は、マルウェアを制御する人物に直接連絡するのではなく、公共の場所に秘密の指示を残しておくやり方に似ています。 感染は、メールで送られてきた有害なショートカットファイルを開くといった単純なきっかけから始まることがあります。被害者がそのファイルを開くと、ファイルは特別に用意されたFTPサーバーに接続し、ウェルカムメッセージに隠された情報を読み取ります。その指示に従って別のスクリプトがダウンロードされることもあります。そのスクリプトは、一見すると通常の証明書のように見える暗号化されたファイルを、Windowsの一時フォルダ内に配置します。実際のプログラムを隠すために、エンコードや暗号化が幾重にも施されます。最終的に、マルウェアは正規のWindowsプロセス内に組み込まれ、活動が目立たないようにされます。 活動を開始すると、PINHOLE RATは攻撃者に感染マシンを制御するための多様な手段を提供します。攻撃者は特定のファイルを探したり、コンピュータからファイルをコピーしたり、被害者のデバイスにファイルを送信したり、データを削除したり、他のプログラムを起動したりすることができます。また、このマルウェアはスクリーンショットを撮影し、画像ファイルとして攻撃者に送信することも可能です。もう一つの重要な機能は、対話型のPowerShell接続であり、これにより犯罪者はリモートでコマンドを入力できるようになります。さらに、モジュール式の設計が採用されているため、パスワードやブラウザのCookie、その他の保存情報を盗むといった追加機能が必要になった際、攻撃者は新しいコンポーネントを追加することができます。 PINHOLE RATは、コンピュータに居座り続け、調査を回避するための対策も講じています。ユーザーのアプリケーションデータ領域内のランダムな名前のフォルダに自身のコピーを配置したり、再起動後に自動的に再実行されるようレジストリにエントリを作成したりすることが可能です。主要な活動を開始する前に、このマルウェアは自身がセキュリティ研究所やサンドボックス内で実行されているかどうかを確認します。もし研究者による調査を受けている疑いがあると判断すれば、実行を停止する可能性があります。また、「Halo’s Gate」や「APCインジェクション」といった手法を駆使してセキュリティ監視を妨害したり、別のプロセスの起動時の通常とは異なるタイミングで自身のコードをそのプロセスに挿入したりします。 巧妙な隠蔽手法は、マルウェアの設定情報にも見られます。重要な情報を目立つファイルに保存するのではなく、PINHOLE RATは「desktop.ini」という一見無害なファイルに紐付けられたNTFSの「代替データストリーム(ADS)」内に暗号化データを格納することができます。こうした隠し領域は、一般的なユーザーが見落としやすいものです。これらの手法を総合すると、PINHOLE RATの検知が困難な理由がわかります。つまり、命令を隠蔽し、ファイルを偽装し、信頼できるオンラインサービスを利用し、研究者の存在を警戒し、さらには正規のWindowsの動作に紛れ込んでいるのです。端的に言えば、PINHOLE RATは可能な限り気づかれないように潜伏しつつ情報を盗み出すために構築された、遠隔操作ツールなのです。 脅威の概要 名前: PINHOLE RAT カテゴリ:...

PCからE4del RATを削除する方法

悪意のあるアプリケーションを排除するための簡単な手順 E4del RATは、2026年8月にSOCRadarの研究者によって「PINHOLE」という別のトロイの木馬と共に発見された、危険なマルウェアです。E4delが特に懸念される点は、公式のDiscordアプリケーションを装って潜伏できる能力にあります。目立つプログラムウィンドウを開くことなく、バックグラウンドで密かに動作するため、攻撃者はユーザーに異常を気づかせることなく、被害者のコンピュータの一部を制御することが可能です。このマルウェアは、FTPサーバーと特別に作成されたショートカットファイルを利用するという、通常とは異なる手法で配布されました。 攻撃は、被害者が悪意のあるショートカットを開くことから始まります。このショートカットは攻撃者が制御するFTPサーバーに接続しますが、そのサーバーのウェルカムメッセージには、通常の挨拶ではなく、隠された命令が含まれています。その命令により、PowerShellがマルウェアをダウンロードして展開します。その後、E4delは正規のデジタル署名付きDiscord実行ファイルを使用するため、Windowsやファイルを確認するユーザーからは信頼できるプログラムのように見えます。しかし、攻撃者はアプリケーションの重要な部分を改変しており、DiscordのElectronフレームワークを通じて独自のNode.jsベースのコードを実行できるようにしています。隠された起動オプションにより、通常のDiscordインターフェースが表示されないようになっています。 アクセス権を確立した後、E4delは感染したコンピュータ上でいくつかの有害な動作を実行できます。主な機能の一つとして、約2秒ごとに画面をキャプチャし、暗号化された接続を通じて画像を送信することで、攻撃者が被害者のデスクトップを遠隔監視できるというものがあります。攻撃者は任意のタイミングでスクリーンショットを要求することも可能です。また、隠されたコマンドシェルへのアクセス機能もあり、攻撃者は侵害されたコンピュータに対してコマンドを送信したり、情報を取得したりできます。さらに、このマルウェアはZIPファイル内の追加の悪意あるソフトウェアをダウンロード、展開、実行し、その後ファイルを削除することも可能です。管理者レベルの高い権限の取得を試みる場合さえあります。 E4delは、コンピュータの再起動後も存続するように設計されています。Discord関連の起動設定を悪用し、ユーザーがWindowsにサインインするたびに悪意のあるプログラムが自動的に実行されるようにしています。起動時のエントリーポイントは正規の署名付きアプリケーションを指しているため、一見しただけでは不審に思われない可能性があります。また、このマルウェアは研究者や自動化されたセキュリティシステムによる検知を回避しようとします。起動時に特定のWindowsユーザー名を要求するように設定することが可能で、期待される名前が見つからない場合は動作を停止します。攻撃者と通信を行う前に、ネットワークアダプターのアドレスやプロセッサの詳細など、コンピュータに関する情報を収集し、ウイルス対策ソフトの有無を確認します。 このマルウェアは、ネットワーク上の活動を正常なものに見せかけるようにも動作します。このマルウェアは、Google Chromeになりすまして暗号化されたHTTP POSTリクエストを使用し、C&C(コマンド&コントロール)サーバーと通信を行います。通信の頻度は活動状況に応じて変化するため、単純な固定パターンに従うことなく、状況に合わせて通信間隔を短縮したり延長したりします。こうした手法を組み合わせることで、E4delは検知や解析が困難なものとなっています。その最大の脅威は、信頼できるソフトウェアの悪用、隠蔽された実行、遠隔画面監視、コマンド実行、永続化、システムプロファイリング、偽装されたネットワークトラフィックといった複数の手法を複合的に用いている点にあります。端的に言えば、E4delは無害なものに見えるよう設計されていますが、実際には攻撃者が被害者のコンピュータを広範囲にわたって制御することを可能にするものです。 脅威の概要 名前: E4del カテゴリ: トロイの木馬 特徴: この感染の背後にいる脅威アクターは、いくつかの悪意のある目的でそれを利用することができます 脅威レベル: 高 症状: 頻繁なシステムのクラッシュとフリーズ、感染した...

PC から Dartpopfileloadfast.monster を削除する方法

Dartpopfileloadfast.monsterは、訪問者を騙して通知を有効にさせる、悪意ある誘導を行うサイトです。通知が有効になると、絶え間なく表示される広告で画面が埋め尽くされます。これらの広告は、ユーザーを疑わしいサイトや有害なサイトへ誘導する恐れがあります。このサイトの目的は正当なサービスの提供ではなく、通知機能を利用して迷惑なプロモーションを拡散することにあります。不要な広告で訪問者を圧倒し、閲覧を不快かつ危険なものにしてしまいます。 不要なソフトウェアをアンインストールする完全ガイド Dartpopfileloadfast.monster は、人々を騙して迷惑な通知を許可させる卑劣な Web サイトです。 これは、訪問するたびに変わる偽の背景を表示することで実現されます。 場合によっては、あなたがロボットではないことを証明するために「許可」をクリックするよう求めたり、未知のものをダウンロードさせようとしたりすることがあります。 この Web サイトにアクセスして通知に「はい」と答えると、通知としてポップアップ広告が表示され始めます。 こうした広告はいつでも表示される可能性があり、非常に煩わしい場合があります。 中には閉めるのが本当に難しいものもあります。 「X」をクリックしてそれらを閉じると、代わりに別の Web サイトに移動します。 トラブルに巻き込まれる可能性があります。 この厄介な問題は、Mac や Windows...