Month: March 2026

Trendadsinsight.top ポップアップを削除する方法

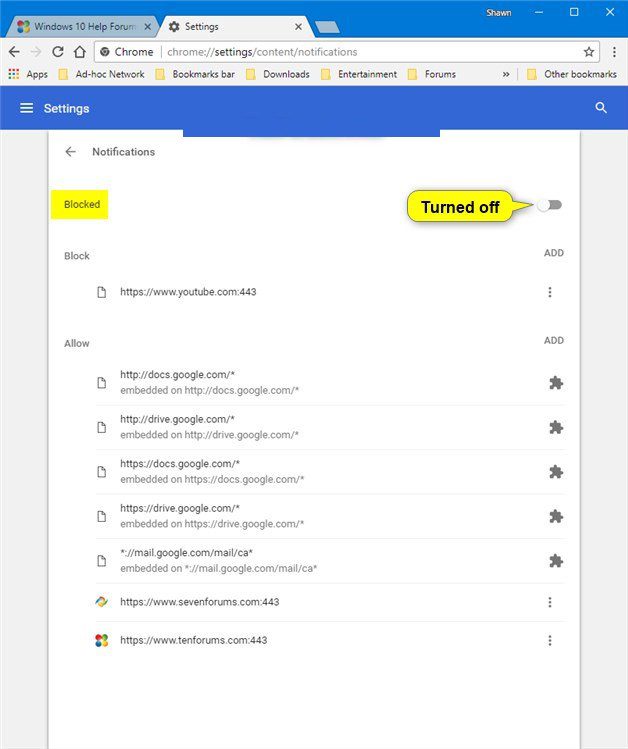
Trendadsinsight.topは無害を装っていますが、実際には訪問者を欺くように設計されています。ユーザーに通知の有効化を強く促し、有効化されると、画面を絶え間ない広告の波で埋め尽くします。これらの広告はブラウジングの妨げとなるだけでなく、ユーザーを疑わしいサイトや危険なウェブサイトへとリダイレクトする可能性があります。このプラットフォームは詐欺的な手口を駆使し、たった一度のクリックを、オンライン体験を台無しにし、ユーザーを危険なコンテンツにさらす「不要な割り込み」の連鎖へと変えてしまいます。 不要なソフトウェアをアンインストールする完全ガイド Trendadsinsight.top は、ユーザーをだましてプッシュ通知を購読させることを目的とした欺瞞的な戦略を採用している Web サイトです。 この Web ポータルの主な目的は、望ましくない、有害な可能性のある通知スパムをユーザーの電話またはコンピュータに直接送信する許可を取得することです。 人々が Trendadsinsight.top にアクセスすると、Web サイトはさまざまな欺瞞手法を利用して人々を操作し、欺きます。 訪問者にプッシュ通知を購読するよう説得するために、虚偽の情報、誤解を招く主張、または魅力的なオファーを提示する可能性があります。 通常、Web サイトでは、ボタンをクリックするか、通知リクエストを受け入れるように促すメッセージがユーザーに表示されます。 ユーザーが欺瞞に騙され、Trendadsinsight.top にプッシュ通知の送信を許可すると、不要なスパム通知を受信しやすくなります。 これらの通知は、Web サイトをアクティブに閲覧していないときでも、コンピュータまたは携帯電話の画面に表示されることがあります。...
PC から Dzki-protect.sbs を削除する方法

Dzki-protect.sbsは、ユーザーを巧みに誘導し、通知の「許可」ボタンをクリックさせる悪質なウェブサイトです。一度許可してしまうと、訪問者の画面は際限のないポップアップ広告で埋め尽くされてしまいます。これらの広告は単に煩わしいだけでなく、多くの場合、怪しいサイトや有害なオンライン空間へとユーザーを誘導します。このサイトの主な目的は、ユーザーに不要な広告を大量に送りつけ、ブラウジング体験を不快かつ危険なものにすることにあります。 不要なソフトウェアをアンインストールする完全ガイド 疑わしい Web サイトを調査しているときに、研究者は Dzki-protect.sbs という不正なページを発見しました。 この特定の Web ページは、詐欺を促進し、ユーザーにブラウザ通知スパムを殺到させるために意図的に作成されました。 さらに、本質的に信頼できないか悪意がある可能性が高い他の Web サイトにユーザーをリダイレクトする機能もあります。 Dzki-protect.sbs や同様のページへの訪問者の大部分は、通常、不正な広告ネットワークを利用する Web ページによって開始されるリダイレクトにより、そこにたどり着くことは注目に値します。 これらのネットワークは、欺瞞的な戦術を悪用して、疑いを持たないユーザーをそのような不正なページにリダイレクトします。 Dzki-protect.sbs の主な目的は、ユーザーをだまして詐欺行為に従事させることです。...

Cholablelogne.com 広告を削除する方法

不要なソフトウェアをアンインストールする完全ガイド Cholablelogne.comは、ユーザーを騙して通知の送信を許可させようとする、危険なウェブサイトです。このサイトにアクセスすると、「ロボットではないことを証明するために『許可(Allow)』をクリックしてください」というメッセージが表示されることがよくあります。しかし、この主張は虚偽です。「許可」をクリックしてしまうと、そのサイトに対して、ユーザーのコンピュータやスマートフォンへ直接通知を送信する権限を与えてしまうことになります。これらのメッセージは、決して有益な情報や正規の警告ではなく、ユーザーを混乱させ、騙すことを目的として設計されています。 一度通知を許可してしまうと、Cholablelogne.comは偽の警告やオファーをユーザーに執拗に送りつけてくるようになります。例えば、McAfee(マカフィー)のようなセキュリティソフトが、デバイス上でファイルの破損や個人データへの脅威といった「重大な問題」を検知したと主張する場合があります。しかし、こうした警告はすべてでっち上げです。その目的は、ユーザーを不安に陥らせ、別の危険なウェブサイトへと誘導するリンクをクリックさせることにあります。誘導先のサイトでは、パスワードやクレジットカード情報などの機密情報を盗み取ろうとしたり、ユーザーを騙して有害なソフトウェアをダウンロードさせようとしたりする可能性があります。 Cholablelogne.comの危険性は、ユーザーの「信頼」を悪用する点にあります。重要な警告や特別なオファーを装うことで、ユーザーを巧みに操り、個人情報やデバイスを危険にさらすような行動をとらせるのです。こうした偽のメッセージをクリックしてしまうと、金銭的な損失、なりすまし被害、さらにはアカウントの乗っ取りといった深刻なトラブルにつながる恐れがあります。これらの通知は単に煩わしいだけでなく、より大きな危険への入り口となってしまうのです。 したがって、Cholablelogne.comには絶対に近づかないことが極めて重要です。通知が表示されても、決して「許可」をクリックしてはいけません。もしすでに許可を与えてしまった場合は、直ちにその権限を削除する必要があります。このような詐欺的なウェブサイトを避けることは、デバイスの安全を確保し、個人情報の盗難を防ぐための重要な一歩となります。オンライン上での慎重な行動こそが、トラブルを未然に防ぐための最善の策なのです。 どうやって Cholablelogne.com に着いたのでしょうか? 望ましくないリダイレクトは、アドウェア、マルウェア、ブラウザ ハイジャッカー、フィッシング攻撃、悪意のあるスクリプトやリンクが含まれる侵害された Web サイトなど、さまざまな要因によって発生する可能性があります。 アドウェアは、誤解を招くポップアップ メッセージを表示したり、スクリプトを使用してユーザーのブラウザを操作したりすることで、ユーザーを偽のプッシュ通知サイトにリダイレクトすることがあります。 これを防ぐには、ユーザーは信頼できるマルウェア対策ソフトウェアをインストールし、広告ブロッカーを使用し、不審なリンクやポップアップをクリックするときに注意する必要があります。 また、ブラウザの設定を調整して信頼性の低い Web ページからの通知をブロックしたり、ブラウザのキャッシュと Cookie を定期的にクリアして、インストールされている...

Huverify.co.in 広告を削除する方法

不要なソフトウェアをアンインストールする完全ガイド Huverify.co.inは、訪問者が人間であるかどうかの確認を行っているかのように装う、不正なウェブページです。チェックボックスとreCAPTCHAのロゴがあしらわれた偽のポップアップを表示し、ユーザーに本人確認が必要であると信じ込ませます。その後、手続きを完了させるために「許可(Allow)」をクリックするよう指示します。この「クリックベイト」として知られる手口は、実際には訪問者を騙して通知機能を有効にさせることを目的としており、有効化された通知機能は、サイト側から不必要なメッセージを送信するために悪用されることになります。 ユーザーが Huverify.co.in にアクセスすると、サイトはさまざまな誤解を招く手法を利用してユーザーをだまして操作します。 訪問者にプッシュ通知を購読するよう説得するために、魅力的なオファー、虚偽の主張、または魅力的なコンテンツを提示する場合があります。 通常、Web サイトでは、ボタンをクリックするか、通知リクエストを受け入れるように促すメッセージがユーザーに表示されます。 ユーザーがその策略に騙され、Huverify.co.in によるプッシュ通知の送信を許可すると、望ましくない潜在的に有害な通知スパムに対して脆弱になります。 これらの通知は、ユーザーが Web サイトをアクティブに閲覧していないときでも、ユーザーのコンピュータまたは携帯電話に表示されることがあります。 スパム メッセージは、侵入的で破壊的なものであり、誤解を招く情報、広告、さらには悪意のあるリンクが含まれている場合があります。 Huverify.co.in のような Web サイトから身を守るには、予期しない通知要求に遭遇したときに注意し、疑念を抱くことが重要です。 ユーザーは、信頼できない...

Metachainedge.com 広告を削除する方法

不要なソフトウェアをアンインストールする完全ガイド Metachainedge.comは、訪問者が人間であるかどうかの確認を行っているかのように装う、誤解を招くウェブページです。チェックボックスとreCAPTCHAのロゴがあしらわれた偽のポップアップを表示し、ユーザーにチェックを入れる必要があると信じ込ませます。その後、手続きを完了させるために「許可(Allow)」をクリックするよう指示します。この「クリックベイト(おとり)」と呼ばれる手口は、実際には訪問者が無意識のうちにサイトからの通知受信に同意してしまうよう設計されており、その同意が悪用されて不必要なメッセージが送りつけられることになります。 ユーザーが Metachainedge.com にアクセスすると、サイトはさまざまな誤解を招く手法を利用してユーザーをだまして操作します。 訪問者にプッシュ通知を購読するよう説得するために、魅力的なオファー、虚偽の主張、または魅力的なコンテンツを提示する場合があります。 通常、Web サイトでは、ボタンをクリックするか、通知リクエストを受け入れるように促すメッセージがユーザーに表示されます。 ユーザーがその策略に騙され、Metachainedge.com によるプッシュ通知の送信を許可すると、望ましくない潜在的に有害な通知スパムに対して脆弱になります。 これらの通知は、ユーザーが Web サイトをアクティブに閲覧していないときでも、ユーザーのコンピュータまたは携帯電話に表示されることがあります。 スパム メッセージは、侵入的で破壊的なものであり、誤解を招く情報、広告、さらには悪意のあるリンクが含まれている場合があります。 Metachainedge.com のような Web サイトから身を守るには、予期しない通知要求に遭遇したときに注意し、疑念を抱くことが重要です。 ユーザーは、信頼できない...

PC から Orbitboostlabs.com を削除する方法

Orbitboostlabs.comは、ロボット認証を行っているかのように装う、巧妙な手口を使うウェブサイトです。チェックボックスとreCAPTCHAのロゴがあしらわれた偽のポップアップを表示し、訪問者に「自分は人間である」という認証が必要だと信じ込ませます。そして、手続きを完了させるために「許可(Allow)」をクリックするよう促します。しかし実際には、このクリックは認証とは無関係です。これは、ユーザーに気づかれないよう通知機能を有効にさせるための悪質な手口であり、有効化された通知機能は、後になってサイト側から不必要なメッセージを送りつけるために悪用されることになります。 不要なソフトウェアをアンインストールする完全ガイド 疑わしい Web サイトを調査しているときに、研究者は Orbitboostlabs.com という不正なページを発見しました。 この特定の Web ページは、詐欺を促進し、ユーザーにブラウザ通知スパムを殺到させるために意図的に作成されました。 さらに、本質的に信頼できないか悪意がある可能性が高い他の Web サイトにユーザーをリダイレクトする機能もあります。 Orbitboostlabs.com や同様のページへの訪問者の大部分は、通常、不正な広告ネットワークを利用する Web ページによって開始されるリダイレクトにより、そこにたどり着くことは注目に値します。 これらのネットワークは、欺瞞的な戦術を悪用して、疑いを持たないユーザーをそのような不正なページにリダイレクトします。 Orbitboostlabs.com の主な目的は、ユーザーをだまして詐欺行為に従事させることです。...

Fake Google Docs Offline Extensionの削除方法

悪意のあるアプリケーションを排除するための簡単な手順 Fake Google Docs Offline Extensionは、正規のGoogleツールを装う有害なプログラムです。一見したところ、ごく普通のChrome拡張機能のように見えるため、ユーザーは安全なものだと誤解してしまう可能性があります。しかし実際には、サイバー犯罪者がユーザーを監視する目的で作成したマルウェアなのです。多くの場合、このプログラムがコンピュータに紛れ込むのは偶然によるものではなく、デバイス内にすでに潜伏していた別の悪意あるプログラムによって密かにインストールされます。一度ブラウザ内に侵入すると、信頼性の高いGoogle拡張機能の名前や外観を模倣するため、ユーザーは異変に気づきにくくなってしまいます。 このマルウェアは「リモート管理ツール」のように振る舞い、攻撃者がユーザーに知られることなくブラウザを遠隔操作することを可能にします。ブラウザ上で入力されたあらゆる情報(パスワード、メッセージ、その他の個人情報など)を追跡・記録することができます。さらに、ウェブサイトへのログイン状態を維持する役割を持つ小さなファイル「Cookie」を窃取したり、現在開かれている画面のスクリーンショットを撮影したりすることも可能です。それだけでなく、ウェブサイトに保存されたデータのコピー、ブックマークの窃盗、数千件に及ぶ閲覧履歴の収集なども行います。また、ハードウェアの詳細やグラフィック設定など、デバイスやブラウザに関する技術情報を収集することで、犯罪者が被害者のコンピュータ環境をより深く把握するための足がかりとします。 この拡張機能がもたらす危険性は極めて深刻であり、個人のメール、文書、そして財務情報が外部に流出する恐れがあります。もしユーザーがオンラインバンキング、決済システム、あるいは暗号資産(仮想通貨)のアカウントを利用している場合、このマルウェアによってそれらの情報も盗み出されてしまう可能性があります。盗み出した情報をもとに、犯罪者はアカウントを乗っ取ったり、被害者になりすまして詐欺行為を働いたり、金銭を窃取したりする恐れがあります。業務用のコンピュータでこの拡張機能が発見された場合、そのリスクはさらに高まります。攻撃者が企業の機密情報にアクセスできるようになり、多くの従業員やシステムに影響を及ぼす大規模なセキュリティ侵害へと発展する恐れがあるからです。 このマルウェアの駆除をさらに困難にしている要因の一つに、Chromeの「組織によって管理されています(Managed by your organization)」という機能を悪用している点が挙げられます。通常、この機能は企業が従業員のブラウザ設定を一元管理するために使用されるものです。攻撃者はこの機能を悪用し、ユーザーが拡張機能を削除したり、特定のブラウザ設定を変更したりできないように制限をかけ、マルウェアの排除を極めて困難なものにしているのです。こうした深刻なリスクが存在するため、もし自分のブラウザ内でFake Google Docs Offline Extensionが発見された場合は、直ちに駆除作業を行う必要があります。個人情報や財務情報を守るためには、常に警戒心を保ち、ブラウザの拡張機能をこまめに確認することが不可欠です。 脅威の概要 名前: Fake Google...

PCからSnappyClientマルウェアを削除する方法

悪意のあるアプリケーションを排除するための簡単な手順 SnappyClientは、ハッカーが他人のコンピュータを密かに遠隔操作するために用いる、極めて危険なマルウェアの一種です。これは例えるなら、あなたが全く気づかないうちに、見知らぬ他人に自分のデバイスへの遠隔アクセス権を与えてしまうようなものです。通常、このマルウェアは「HijackLoader」と呼ばれる別の悪意あるツールを介して送り込まれ、その助けを借りてシステム内部へと静かに侵入します。ひとたび内部に入り込むと、SnappyClientは遠隔操作プログラムとして振る舞い始め、攻撃者はまるでそのコンピュータを目の前で直接操作しているかのように、遠隔地から自在に操ることができるようになります。 SnappyClientマルウェアの検知がこれほどまでに困難である理由の一つは、それがWindowsに標準搭載されているセキュリティ機能を妨害する点にあります。通常、Windowsは「AMSI」と呼ばれるシステムを用いて、プログラムやスクリプトに悪意ある挙動がないかをスキャンしています。しかしSnappyClientは、このシステムを不正に改ざんすることで、自身の悪意ある活動が安全なものであるかのように偽装してしまいます。これにより、マルウェアはアンチウイルスソフトによる検知を容易に回避し、コンピュータ内部に潜伏し続けることが可能となるのです。 システムへのインストールが完了すると、SnappyClientは内部に設定された特殊なパラメータに基づき、次に実行すべき動作を決定します。これらの設定には、どのようなデータを窃取するか、窃取したデータをどこに保存するか、そしてコンピュータが再起動された後もいかにして活動を継続するか、といった詳細な指示が含まれています。再起動後も活動を維持し続けるこの能力は「永続性(Persistence)」と呼ばれ、マルウェアが誰にも気づかれることなく、長期間にわたって活動し続けることを可能にしています。 また、このマルウェアは攻撃者が管理する遠隔地のサーバーとの間で通信を行います。サーバーからは、実行すべき命令が暗号化されたファイル形式で送信されてきます。これらの隠された命令こそが、SnappyClientに対し具体的にどのような動作を実行すべきかを指示する役割を果たします。例えば、ユーザーの画面のスクリーンショットを撮影し、それを攻撃者へと送信するといった動作が挙げられます。これによりハッカーは、被害者に一切気づかれることなく、その活動状況を監視し、機密情報を収集することが可能となるのです。 さらにSnappyClientは、コンピュータ上で実行中のプログラムを制御する能力も備えています。現在どのアプリケーションが稼働しているかを確認したり、それらを停止・再起動させたり、あるいは正規のプログラムの内部に悪意あるコードを埋め込む(インジェクションする)ことで、自身の存在を隠蔽したりすることも可能です。正規のプロセスに紛れ込むことで、その検知は一層困難なものとなります。このような高度な制御能力により、攻撃者はシステムに対して多岐にわたる不正な操作を仕掛けることが可能となるのです。 プログラムの制御に加え、SnappyClientは強力なファイル管理機能も有しています。フォルダ内の閲覧、ファイルのコピーや削除、名前の変更、さらには新規ファイルの作成といった操作を自在に行うことができます。また、ファイルを圧縮してアーカイブ化したり、逆にアーカイブ内のファイルを展開(解凍)したりすることも可能であり、たとえそれらがパスワードで保護されていたとしても、その制限を突破して操作を実行します。さらに、実行ファイルやアーカイブ内に隠蔽されたファイルなど、多種多様な種類のファイルを実行する能力も備えています。場合によっては、システムに対するより強固な制御権限を獲得すべく、管理者権限(Administrator権限)の取得を試みることもあります。 そして、このマルウェアが持つ機能の中で、最も深刻かつ有害なものの一つが、機密情報の窃取です。 SnappyClientには、パスワード、メッセージ、個人情報など、ユーザーが入力したあらゆる情報を記録するキーロガーが組み込まれています。また、Webブラウザに保存されているパスワード、Cookie、閲覧履歴、ブックマークなどのデータも窃取することが可能です。このため、ブラウザ内にログイン情報を保存しているユーザーにとっては、とりわけ危険な存在となります。 さらに、このマルウェアは暗号資産(仮想通貨)ウォレットや関連アプリケーションも標的としています。ブラウザ、拡張機能、あるいは専用のウォレットソフトウェア内に保存されているウォレットデータを探索し、これを利用して攻撃者はデジタル資産を直接窃取します。SnappyClientは、クリップボードにコピーされたウォレットアドレスを改ざんすることさえ可能であり、ユーザーを騙して誤ったアドレスへ送金させてしまう恐れもあります。隠れたブラウザセッションを起動したり偽のポップアップを表示したりする機能と相まって、SnappyClientはユーザーの知らぬ間に情報を盗み出し、操作し、監視するための極めて強力なツールとなってしまうのです。 脅威の概要 名前: SnappyClient カテゴリ: トロイの木馬 特徴: この感染の背後にいる脅威アクターは、いくつかの悪意のある目的でそれを利用することができます 脅威レベル: 高 症状:...

Vect Ransomware を削除して .vect ファイルを復元する方法

Vectは、Windowsコンピュータを標的とするランサムウェアの一種です。一度システムに感染すると、内部に保存されているファイルをロックまたは暗号化し、ユーザーがそれらにアクセスできない状態にしてしまいます。その後、攻撃者はファイルのロックを解除するための復号鍵と引き換えに、被害者に対して金銭を要求します。この手口は、身代金が支払われるまで重要なデータを人質にとり、金銭を恐喝することを目的として設計されています。 .vect ファイル ウィルスをアンインストールするための完全なガイド Vect RansomwareはWindowsコンピュータ上のファイルを暗号化し、システムに侵入すると甚大な被害をもたらします。標的となるのはマシン内部に保存された重要なファイルであり、これらをアクセス不能または使用不能な状態にします。攻撃者がこのような行為に及ぶのは、被害者から多額の身代金を恐喝するためです。感染の明確な兆候の一つとして、ファイル名に「.vect」という拡張子が追加される点が挙げられます。例えば、「image.jpg」というファイルは「image.jpg.vect」という名前に変更されます。 暗号化処理が完了した後、Vectはデスクトップの壁紙を変更し、「!!!_READ_ME_!!!.txt」という名の身代金要求メモ(ランサムノート)を配置します。このメモには、何が起きたのかという説明に加え、被害者に対してさらなる不利益が生じることを示唆する脅迫文が記されています。すべてのファイルが均等に扱われるわけではなく、一部は削除され、一部は暗号化され、また一部は暗号化された上で隠蔽されるなど、その処理方法は多岐にわたります。身代金要求メモの中では、ファイルの暗号化に「ChaCha20」アルゴリズムが使用されたと主張されています。また、攻撃者がバックアップデータ、データベース、個人ファイルを含む機密情報を窃取したことについても言及されています。彼らは、被害者が身代金の要求に応じない場合、窃取したデータを一般に公開または暴露すると脅迫します。 身代金要求メモは、暗号化されたファイルを取り戻す唯一の方法は、攻撃者から直接、専用の復号ツールを購入することであると被害者に強く主張します。具体的には、Torブラウザを使用して特定のウェブサイトにアクセスする必要があり、そのサイト内のチャットページにて、復旧に向けた手順の指示が受けられると説明されています。このプロセスの一環として、犯罪者側は、ロックされたデータを復元できる能力があることを証明するため、少数の小規模なファイルを試験的に復号してみせると提案してきます。この実演による証明は、被害者の信頼を勝ち取り、「身代金を支払えば実際にデータが復旧するのだ」と信じ込ませることを目的としています。 最後に、メモには身代金の支払いに関する手順が記載されており、支払いが完了次第、復号ツールが送付されると謳われています。また、被害者に対して、暗号化されたファイルを改変したり、外部のツールを用いて復旧を試みたり、あるいはオペレーティングシステム(OS)を再インストールしたりしないよう警告しています。これらの行為に及んだ場合、データが永久に失われる恐れがあるためです。また、影響を受けたファイルの総数やその合計サイズ、被害者を特定するための一意の識別コード、さらには連絡手段としてQtoxを通じた代替の連絡先など、具体的な情報も提供されています。 チラッ 名前: Vect Ransomware カテゴリ: ランサムウェア, クリプト ウイルス 機能: ユーザーのファイルを暗号化し、復号化ツールと引き換えに身代金を要求することで知られています 拡張子:.vect...

Miolab Stealer を削除する方法 (Mac)

広告アプリ削除の適切なガイド Miolab(別名:Nova)は、macOSコンピュータを標的とする危険なマルウェアの一種です。端的に言えば、マルウェアとは、デバイスに密かに侵入し、情報を盗み出すように設計された有害なソフトウェアのことです。Miolabが特に懸念される点は、サイバー犯罪者向けに「サービス」として販売されていることです。つまり、技術的な知識が乏しい人物であっても、これを利用して他者への攻撃を行うことが可能になるのです。このため、より多くの攻撃者が容易にマルウェアを拡散させることができ、その脅威は一層拡大しています。また、Miolabは小型かつ高速に動作するよう設計されており、セキュリティシステムによる検知を巧みに回避しながら、システム内に潜伏することができます。 Miolabの特筆すべき機能の一つに、攻撃者向けの「コントロールパネル」が付属している点が挙げられます。このパネルはダッシュボードのような役割を果たし、犯罪者は盗み出したすべてのデータを一元的に閲覧・管理することができます。例えば、被害者の現在地や、どのような種類の情報が窃取されたかなどを確認することが可能です。さらに、盗み出したログインセッション(特にGoogleアカウント関連のもの)を再利用する機能も備えており、パスワードや認証コードを入力することなく、直接アカウントへアクセスできてしまいます。加えて、攻撃者は偽のウェブサイトを生成したり、メッセージングアプリを通じて通知を受け取ったり、攻撃プロセスを自動化したりすることも可能であり、これらによって攻撃の実行がより迅速かつ容易になります。 Miolabは主に、ウェブブラウザや暗号資産(仮想通貨)ウォレットからのデータ窃取に特化しています。Chrome、Safari、Firefoxといったブラウザに保存されているパスワード、閲覧履歴、Cookie、さらにはメールアドレスや住所などの自動入力情報を収集することができます。これらの情報が悪用されれば、攻撃者は被害者のアカウントに不正侵入したり、さらには本人になりすまして詐欺行為(アイデンティティ窃盗)を働いたりすることが可能になります。また、認証トークンのような特殊なログインデータも標的としており、これらを入手することで、本来必要なログインIDやパスワードを介さずにアカウントへ直接アクセスできるようになります。そのため、ブラウザ内に機密情報を保存しているユーザーにとっては、極めてリスクの高い脅威と言えます。 ブラウザに加え、Miolabは暗号資産ウォレットも攻撃対象としています。数多くのウォレット用拡張機能やアプリケーションからデータを窃取することが可能であり、その中には「リカバリーフレーズ(復元フレーズ)」のような極めて重要な情報も含まれます。このリカバリーフレーズは、暗号資産の資金へアクセスするための「マスターキー(万能鍵)」のような役割を果たします。もし第三者にこのフレーズを奪われてしまえば、ウォレットの完全な支配権を奪われ、保管されているすべての資産を盗み出されてしまうことになります。さらにMiolabは、TelegramやDiscord、さらにはApple Notesといったアプリケーションも標的としています。これらのアプリには、ユーザーが個人的な機密情報を保存しているケースが少なくないためです。アクティブなセッションを乗っ取る手口を用いることで、ユーザー名やパスワードを知ることなく、アカウントを乗っ取ることが可能になります。 Miolabはこれらすべての情報を収集し終えると、それらを一つのファイルにまとめて圧縮し、インターネット経由で攻撃者の元へと送信します。その後、自身の活動痕跡を隠蔽するために偽のエラーメッセージを表示させ、ユーザーに対して「アプリケーションの起動に失敗しただけである」かのように誤認させようと試みます。これにより、不審の目を逃れやすくなります。総じて、Miolabは犯罪者にとって利用が容易であり、検知が困難であるうえ、広範な機密データを窃取する能力を有しているため、個人のプライバシーおよび金銭的な安全保障の双方に重大なリスクをもたらす、極めて危険な存在と言えます。 チラッ 名前: Miolab クラス: Mac ウィルス、トロイの木馬 機能: デフォルトの検索エンジンとホームページを変更することでユーザーのブラウジング エクスペリエンスを変更し、不要な広告を表示し、ユーザーを悪意のある Web サイトにリダイレクトします。 危険度: 中...