Come rimuovere Golden Gh0st RAT dal PC
Semplici passaggi per eliminare l’applicazione dannosa
Golden Gh0st RAT è un potente malware di accesso remoto che consente agli aggressori di assumere il controllo dei computer compromessi. I ricercatori di sicurezza associano il malware a un attore della minaccia noto come CylindricalCanine, che si ritiene abbia legami con il gruppo di criminalità informatica cinese GoldenEyeDog, noto anche come APT-Q-27. Golden Gh0st RAT deriva dalla più datata famiglia Gh0st RAT, il cui codice sorgente è stato reso pubblico nel 2008 e successivamente adattato da numerosi attori della minaccia. Secondo le ricerche condotte da Expel, CylindricalCanine ha preso di mira principalmente istituzioni finanziarie nella regione Asia-Pacifico. Il malware è in grado di sottrarre credenziali e dati riservati, monitorare gli utenti, gestire da remoto i sistemi infetti e distribuire ulteriore software dannoso. La sua ampia gamma di funzionalità lo rende adatto sia allo spionaggio informatico che ad attacchi a scopo di lucro.
Il processo di infezione inizia solitamente con un componente noto come Golden Gh0st Loader, progettato per distribuire in modo furtivo il RAT sul sistema bersaglio. Il loader può comunicare con piattaforme di cloud storage, tra cui Alibaba Cloud OSS e Google Cloud Storage, per recuperare un file di configurazione in formato testo. Tale file contiene riferimenti a diversi componenti, come un eseguibile legittimo, DLL di supporto e un payload crittografato contenente il RAT. Per eseguire il codice dannoso, gli aggressori possono ricorrere al “DLL side-loading”, una tecnica che manipola un’applicazione affidabile inducendola a caricare una DLL dannosa. La libreria malevola può quindi decrittografare il RAT nella memoria di sistema, evitando la creazione di un file eseguibile del malware facilmente individuabile. Inoltre, gli aggressori hanno utilizzato certificati di firma del codice dall’aspetto legittimo per far apparire i componenti dannosi come autentici, riducendo potenzialmente gli avvisi di sicurezza.
Una volta attivato su un computer compromesso, Golden Gh0st RAT offre agli aggressori un’ampia gamma di funzionalità. Il malware può acquisire screenshot, registrare la digitazione dei tasti (keylogging), monitorare le applicazioni in esecuzione ed eseguire comandi da remoto. Può inoltre avviare sessioni del browser nascoste, operando all’insaputa dell’utente. Grazie alla funzionalità proxy, gli aggressori possono instradare le comunicazioni di rete attraverso il dispositivo infetto, rendendo più difficile individuare la loro posizione reale. Golden Gh0st RAT è anche in grado di manipolare il display della vittima e visualizzare messaggi ingannevoli. Un’altra funzionalità chiave è il furto di credenziali da browser diffusi come Google Chrome e Mozilla Firefox, nonché da browser cinesi quali 360 Secure Browser, 360 Speed Browser e Tencent QQ Browser. Il malware può inoltre raccogliere dati relativi alle applicazioni Tencent QQ e scaricare o installare ulteriori componenti dannosi.
Golden Gh0st RAT include diversi meccanismi che gli consentono di mantenere un accesso a lungo termine ai sistemi compromessi. È in grado di generare uno script batch con funzione di “watchdog”, che monitora lo stato del malware e lo riavvia quando necessario. Un altro componente, plugin32.dll, può creare un account amministratore Windows nascosto, utilizzabile dagli attaccanti per ripristinare l’accesso. In alcuni casi, tale account può essere configurato per l’accesso automatico, consentendo connessioni remote tramite Remote Desktop Protocol (RDP) anche dopo il riavvio del sistema. Il malware può inoltre tentare di aggirare il Controllo dell’account utente (UAC), indebolendo le protezioni relative alle operazioni sensibili di Windows. È anche in grado di terminare processi come Windows Explorer, interferendo con il normale funzionamento del sistema. Nel loro insieme, queste capacità di persistenza e di interferenza operativa permettono agli attaccanti di mantenere il controllo nonostante eventuali interventi dell’utente o misure di sicurezza.
Golden Gh0st RAT dispone anche di funzionalità volte a occultare le attività malevole e a ostacolare le indagini forensi. Può cancellare i registri eventi di Windows (Windows Event Logs), comunemente utilizzati per tracciare gli eventi di sistema e le attività degli utenti. Il malware è inoltre in grado di eliminare la cronologia del browser e i cookie, rimuovendo le tracce delle azioni compiute dall’attaccante. Al termine dell’operazione, può tentare di ripulire le proprie tracce eliminando i file correlati, rimuovendo le attività pianificate e terminando i processi attivi. Per comunicare con la propria infrastruttura di comando e controllo, Golden Gh0st RAT utilizza connessioni WebSocket crittografate, rendendo più complessa l’analisi del traffico intercettato. È interessante notare che tali comunicazioni non si basano sul protocollo TLS, a differenza di quanto avviene per molte moderne famiglie di malware; le chiavi di crittografia sono invece incorporate direttamente nel malware, il che potrebbe semplificarne l’analisi qualora si riesca a ottenere un campione.
Expel ha riferito che, tra il 2024 e la metà del 2026, sono stati associati a CylindricalCanine almeno 75 certificati di firma del codice, un dato che indica come il gruppo disponga di notevoli risorse operative. L’incidente che ha coinvolto DigiCert nell’aprile 2026 ha destato ulteriori preoccupazioni, poiché gli attaccanti avrebbero ottenuto l’accesso a certificati legittimi riconducibili a organizzazioni affidabili, conferendo così al software malevolo un aspetto più autentico. Golden Gh0st RAT è stato inoltre identificato dai ricercatori con diverse denominazioni. Expel lo ha collegato a Zhong Stealer — di cui AnyRun aveva discusso all’inizio del 2025 — nonché a una backdoor senza nome documentata da Xiao Yi e CyStack. Nonostante le diverse denominazioni, questi campioni condividono funzionalità chiave, tra cui il controllo remoto del sistema, il furto di dati, il monitoraggio, la persistenza e l’occultamento delle attività. Le sue tecniche di distribuzione furtiva, il payload crittografato e l’uso improprio di certificati affidabili rendono Golden Gh0st RAT un rischio significativo per la sicurezza informatica, in particolare per le istituzioni finanziarie.
Riepilogo delle minacce |
| Nome: Golden Gh0st RAT |
| Categoria: Trojan |
|
Caratteristiche: gli attori della minaccia dietro questa infezione possono utilizzarla per diversi scopi odiosi |
| Livello di minaccia: Alto |
|
Sintomi: frequenti arresti anomali e blocchi del sistema, rallentamento delle prestazioni del PC infetto, messaggi di errore, ecc. |
| Distribuzione: allegati e-mail falsi, annunci ingannevoli, siti non sicuri |
Golden Gh0st RAT: analisi della profondità
Trojan come Golden Gh0st RAT possono essere utilizzati per una varietà di attività odiose. È un malware abbastanza nuovo, quindi non possiamo ancora informarti con precisione su cosa farà questo virus all’interno del tuo computer. Tuttavia, ci sono così tante cose relative all’infezione di cui devi stare attento. Può essere utilizzato per rubare informazioni importanti conservate all’interno del dispositivo e anche per estrarre denaro dalle vittime utilizzando tattiche diverse. Può consentire ai criminali informatici di accedere da remoto ai PC compromessi che possono quindi svolgere autonomamente tutte le attività criminali.
Inoltre, Golden Gh0st RAT può spiarti e registrare le tue attività tramite fotocamera, microfono e altri modi. Può registrare le sequenze di tasti e raccogliere tutti i dati digitati tramite la tastiera. Inoltre, può rendere il tuo dispositivo parte di una botnet e attaccare altri computer attraverso la rete. Gli attori delle minacce possono utilizzare questo parassita anche per estrarre criptovalute. Questo è il processo che richiede il consumo di molte risorse di sistema. Di conseguenza, saranno probabili arresti anomali e blocchi regolari, nonché problemi di rallentamento generale del dispositivo. Per evitare questo evento, rimuovere Golden Gh0st RAT dal dispositivo il più rapidamente possibile.
Quali sono gli effetti dannosi dell’infezione da Golden Gh0st RAT?
I cavalli di Troia come Golden Gh0st RAT sono programmi dannosi che sembrano software innocui o utili ma contengono codice dannoso nascosto. Una volta installati su un computer o dispositivo, i trojan possono causare una serie di effetti dannosi, tra cui il furto di informazioni sensibili, il controllo del sistema e la diffusione di malware su altri dispositivi. Alcune abilità dannose dei trojan sono le seguenti:
- Furto di informazioni sensibili: uno degli obiettivi principali di trojan come Golden Gh0st RAT è rubare dati sensibili, come nomi utente, password, numeri di carte di credito e altre informazioni personali. Una volta che il malware è installato su un PC, può accedere e acquisire le sequenze di tasti dell’utente, acquisire schermate e persino registrare audio e video. Queste informazioni possono quindi essere utilizzate per furti di identità, frodi finanziarie e altre attività odiose.
- Controllo dei dispositivi: Golden Gh0st RAT può anche fornire agli hacker il controllo remoto di un dispositivo, consentendo loro di eseguire una serie di attività dannose. Ad esempio, gli aggressori possono utilizzarlo per accedere e modificare file, eliminare o crittografare dati e persino impossessarsi della videocamera e del microfono di un dispositivo. In alcuni casi, i criminali di Internet possono utilizzare i trojan per creare una rete di sistemi compromessi, nota come botnet, che può essere utilizzata per ulteriori attacchi.
- Diffusione di malware: gli attori delle minacce possono anche utilizzare Golden Gh0st RAT per diffondere malware su altri dispositivi, inviando file infetti o sfruttando le vulnerabilità nel software o nei sistemi operativi. Ciò può portare a una rapida diffusione del malware e a un aumento significativo del numero di dispositivi compromessi.
- Crittografia dei dati: alcuni trojan sono progettati per crittografare i dati su un computer e richiedere un riscatto in cambio della chiave di decrittazione. Questo tipo di attacco è noto come ransomware e può essere devastante per le organizzazioni e gli individui che fanno affidamento sui propri dati per operare.
- Attacchi distruttivi: i trojan possono anche essere utilizzati per lanciare attacchi distruttivi, come l’eliminazione o il danneggiamento di file, l’interruzione dell’attività di rete o persino il danneggiamento fisico dei sistemi. Questi attacchi possono essere utilizzati per sabotare aziende, governi e infrastrutture critiche, causando significativi danni finanziari e reputazionali.
In breve, Golden Gh0st RAT rappresenta una minaccia significativa per la sicurezza e la privacy di individui e organizzazioni. Può rubare informazioni sensibili, controllare dispositivi, diffondere malware, crittografare dati e lanciare attacchi distruttivi.
Golden Gh0st RAT può diffondere infezioni da ransomware:
I trojan sono un metodo comune utilizzato dai criminali informatici per diffondere ransomware, un tipo di malware che crittografa i file della vittima e richiede un pagamento in cambio della chiave di decrittazione. Golden Gh0st RAT è in genere camuffato da programma o file legittimo e viene inviato ai sistemi mirati tramite allegati e-mail, collegamenti dannosi o download di software infetti.
Una volta che il Trojan è installato sul computer, scarica e installa silenziosamente il ransomware. Il ransomware inizia quindi a crittografare i file della vittima, rendendoli inaccessibili all’utente. L’aggressore richiede quindi il pagamento, in genere sotto forma di criptovaluta, in cambio della chiave di decrittazione che può sbloccare i file. Le conseguenze di un attacco ransomware possono essere gravi, sia per gli individui che per le organizzazioni. Ecco alcune delle potenziali conseguenze di un attacco ransomware diffuso da trojan come Golden Gh0st RAT:
- Perdita di dati: il ransomware può far perdere alla vittima l’accesso a file importanti, come foto personali, registri finanziari e documenti aziendali. Se la vittima non paga il riscatto, i file potrebbero andare persi definitivamente.
- Perdita finanziaria: gli attacchi ransomware possono essere costosi, sia in termini di riscatto richiesto che di costo per recuperare i dati persi o riparare i danni al dispositivo o alla rete.
- Danni alla reputazione: le organizzazioni che subiscono un attacco ransomware possono subire danni alla loro reputazione, in particolare se i dati sensibili vengono compromessi.
- Conseguenze legali: se i dati della vittima contengono informazioni personali o sensibili, l’aggressore potrebbe violare le leggi sulla protezione dei dati, con conseguenti conseguenze legali.
- Interruzione dell’attività: gli attacchi ransomware possono interrompere le operazioni aziendali, causando mancati guadagni, scadenze non rispettate e altre conseguenze negative.
Per riassumere, i trojan sono un metodo comune utilizzato dai criminali informatici per diffondere ransomware. Le conseguenze di un attacco ransomware possono essere gravi.
Quali potrebbero essere le conseguenze della capacità di Golden Gh0st RAT di rubare dati?
Le conseguenze della capacità di Golden Gh0st RAT di rubare informazioni possono essere gravi e di lunga durata. Una delle conseguenze principali è il furto di identità. Gli attori delle minacce possono utilizzare i dati rubati per creare identità false o impossessarsi di quelle esistenti. Ciò può portare a perdite finanziarie, danni ai punteggi di credito e problemi legali per la vittima. Inoltre, le vittime di furto di identità possono trascorrere mesi o addirittura anni cercando di risolvere il danno causato dal furto delle loro informazioni personali.
Un altro effetto della capacità di Golden Gh0st RAT di rubare dati è la frode finanziaria. I truffatori di Internet possono utilizzare i dati rubati per effettuare acquisti non autorizzati o prelevare dal conto bancario della vittima. Ciò può comportare perdite finanziarie per la persona interessata, nonché danni al suo punteggio di credito. In alcuni casi, le vittime potrebbero non essere in grado di recuperare i fondi rubati, causando problemi finanziari a lungo termine.
La capacità di un trojan di rubare dati può anche portare alla perdita di informazioni aziendali sensibili. I criminali informatici possono utilizzare i dati rubati per ottenere l’accesso alle reti aziendali e rubare preziosi dati aziendali, come proprietà intellettuale o segreti commerciali. Ciò può comportare perdite finanziarie significative e danni alla reputazione dell’azienda. In alcuni casi, la perdita di informazioni aziendali sensibili può portare al fallimento dell’azienda.
Infine, la capacità di un trojan di rubare dati può portare alla diffusione di malware. I criminali informatici possono utilizzare i dati rubati per inviare e-mail di phishing mirate o allegati carichi di malware ai contatti della vittima. Ciò può portare alla diffusione di malware su altri dispositivi, creando un effetto domino di violazioni della sicurezza e furti di dati.
In breve, le conseguenze della capacità di Golden Gh0st RAT di rubare dati sono gravi e possono avere effetti a lungo termine sulla vita della vittima. È importante che individui e aziende adottino misure proattive per proteggere i propri dispositivi e dati da questi tipi di minacce, incluso l’utilizzo di software antivirus, evitando siti Web e download sospetti e aggiornando regolarmente il proprio software di sicurezza.
In che modo il mio PC è stato infettato da questo virus?
Esistono diversi modi attraverso i quali tale minaccia malware può penetrare nel tuo computer. Alcuni dei metodi comuni includono:
- E-mail di spam: i collegamenti sospetti nelle e-mail di spam possono portare all’installazione di virus.
- Risorse di hosting gratuite online: anche le risorse di hosting gratuite disponibili su Internet possono essere una fonte di infezione da malware.
- Installazione nascosta: i virus possono essere installati segretamente insieme ad altre applicazioni, in particolare utilità freeware o shareware.
- Risorse P2P: se utilizzi risorse peer-to-peer (P2P) illegali per scaricare software piratato, aumenta il rischio di infezione da virus.
- Trojan: i trojan possono essere utilizzati per diffondere Golden Gh0st RAT mascherando la minaccia come file o programma legittimo.
Il trojan si diffonde spesso tramite e-mail di spam che contengono allegati o collegamenti dannosi. I criminali informatici creano e-mail dall’aspetto convincente che sembrano legittime, come un messaggio da una banca, una compagnia di spedizioni o un’agenzia governativa. Queste e-mail invitano i destinatari a scaricare e aprire l’allegato o a fare clic sul collegamento. Una volta cliccato, il payload dannoso viene scaricato ed eseguito sul computer dell’utente, infettandolo con il malware. In alcuni casi, il payload può essere incorporato all’interno dell’e-mail stessa, consentendone l’esecuzione non appena l’e-mail viene aperta.
Sono stati segnalati casi in cui Golden Gh0st RAT è stato camuffato come uno strumento legittimo, mascherandosi da messaggi che richiedono il lancio di software indesiderato o aggiornamenti del browser. Alcune truffe online utilizzano una tecnica per indurti a installare manualmente il virus, rendendoti un partecipante attivo al processo. In genere, questi falsi avvisi non indicheranno che stai installando ransomware. Invece, l’installazione sarà camuffata da aggiornamento per un programma legittimo come Adobe Flash Player o qualche altro programma sospetto. La vera natura dell’installazione sarà nascosta sotto questi falsi avvisi.
L’utilizzo di app crackate e risorse P2P per il download di software piratato può rappresentare una minaccia significativa per la sicurezza del tuo dispositivo e può portare all’iniezione di malware gravi come Golden Gh0st RAT.
I trojan sono un popolare vettore di attacco per tali infezioni. Gli hacker utilizzano i trojan per diffondere ransomware, RAT, cryptominer e ladri di dati mascherando il malware come file o programma legittimo. Una volta che una vittima scarica ed esegue il trojan, il payload del malware viene rilasciato sul proprio sistema. I trojan possono essere diffusi attraverso vari canali, inclusi siti Web dannosi, piattaforme di social media e reti peer-to-peer. I criminali informatici utilizzano spesso tattiche di ingegneria sociale per indurre gli utenti a scaricare ed eseguire trojan.
-
No Title
Offerta speciale
Malware/Spyware/Virus può essere una inquietante infezione del computer che può riguadagnare la sua presenza ancora e ancora mentre mantiene i suoi file nascosti sui computer. Per ottenere una rimozione senza problemi di questo malware, ti consigliamo di provare con un potente scanner antimalware Spyhunter 5 per verificare se il programma può aiutarti a sbarazzarti di questo virus.
Offerta speciale (per Macintosh)
Se sei un utente Mac e Malware/Spyware/Virus lo ha interessato, puoi scaricare lo scanner antimalware gratuito per Mac qui per verificare se il programma funziona per te.
Dettagli e guida dell’utente di Antimalware
Clicca qui per Windows
Clicca qui per Mac
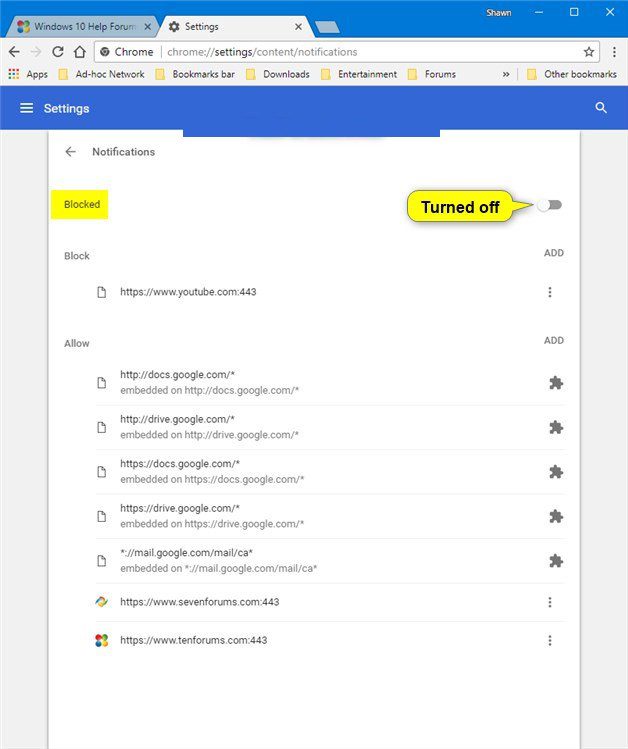
Nota importante: questo malware ti chiede di abilitare le notifiche del browser web. Quindi, prima di iniziare il processo di rimozione manuale, eseguire questi passaggi.
Google Chrome (PC)
- Vai nell’angolo in alto a destra dello schermo e fai clic su tre punti per aprire il pulsante Menu
- Selezionare “Impostazioni”. Scorri il mouse verso il basso per scegliere l’opzione “Avanzate”
- Vai alla sezione “Privacy e sicurezza” scorrendo verso il basso, quindi seleziona “Impostazioni contenuti” e quindi l’opzione “Notifica”
- Trova ogni URL sospetto e fai clic su tre punti sul lato destro e scegli l’opzione “Blocca” o “Rimuovi”
Google Chrome (Android)
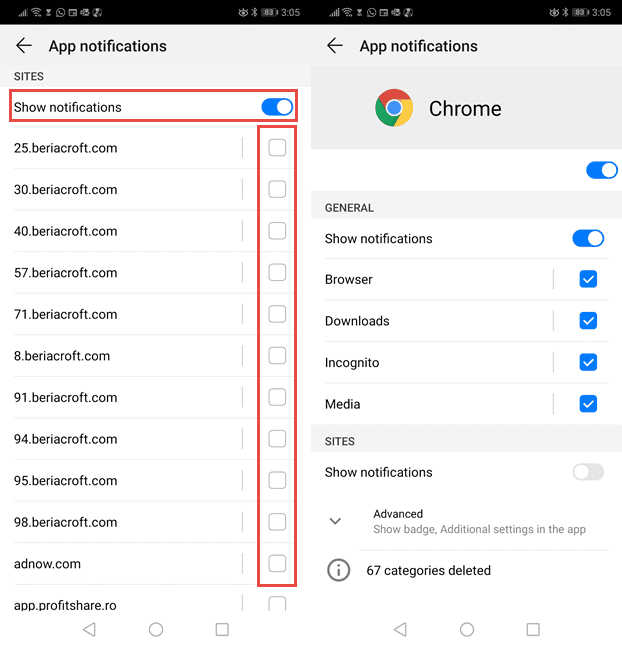
- Vai nell’angolo in alto a destra dello schermo e fai clic su tre punti per aprire il pulsante menu, quindi fai clic su “Impostazioni”
- Scorri ulteriormente verso il basso per fare clic su “Impostazioni sito”, quindi premi sull’opzione “Notifiche”
- Nella finestra appena aperta, scegli uno per uno ogni URL sospetto
- Nella sezione autorizzazioni, selezionare “notifica” e “Off” il pulsante di attivazione / disattivazione
Mozilla Firefox
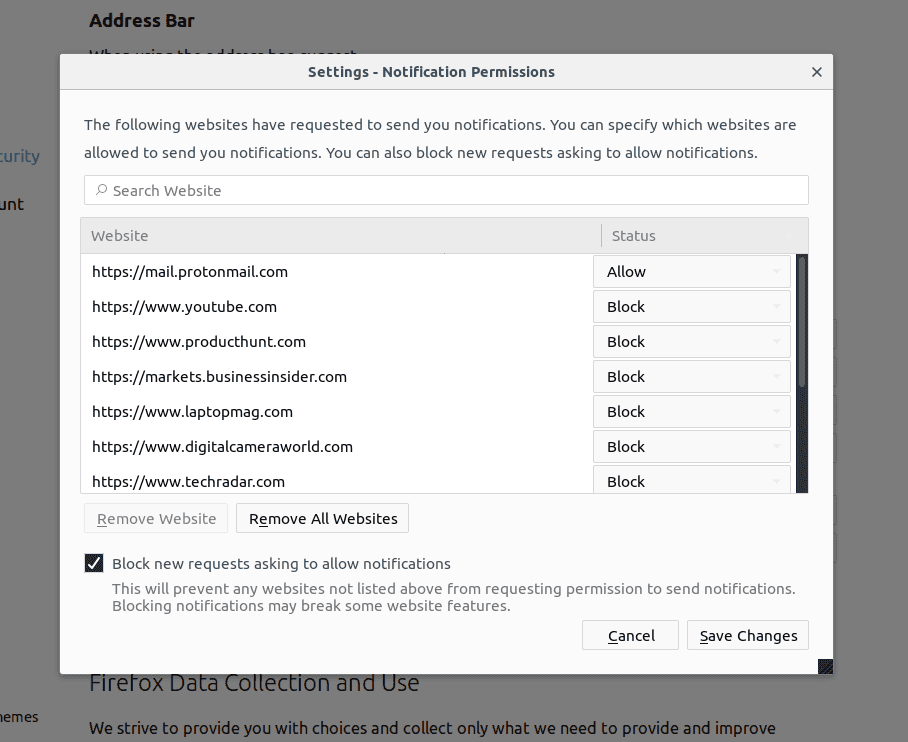
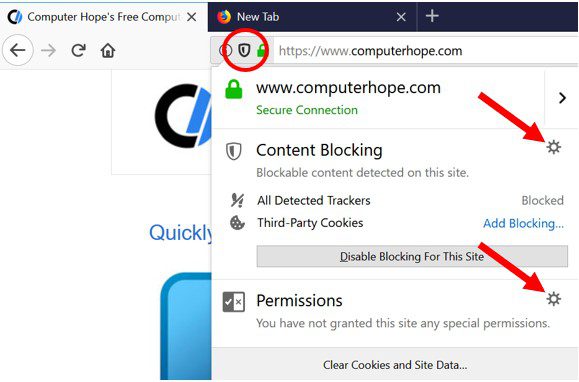
- Nell’angolo destro dello schermo, noterai tre punti che è il pulsante “Menu”
- Seleziona “Opzioni” e scegli “Privacy e sicurezza” nella barra degli strumenti presente nella parte sinistra dello schermo
- Scorri lentamente verso il basso e vai alla sezione “Autorizzazione”, quindi seleziona l’opzione “Impostazioni” accanto a “Notifiche”
- Nella finestra appena aperta, selezionare tutti gli URL sospetti. Fai clic sul menu a discesa e seleziona “Blocca”
Internet Explorer
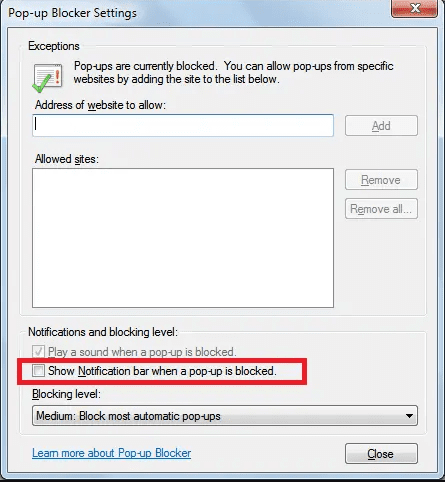
- Nella finestra di Internet Explorer, seleziona il pulsante a forma di ingranaggio presente nell’angolo destro
- Scegli “Opzioni Internet”
- Selezionare la scheda “Privacy” e quindi “Impostazioni” nella sezione “Blocco popup”
- Selezionare uno per uno tutti gli URL sospetti e fare clic sull’opzione “Rimuovi”
Microsoft Edge
- Aprire Microsoft Edge e fare clic sui tre punti nell’angolo destro dello schermo per aprire il menu
- Scorri verso il basso e seleziona “Impostazioni”
- Scorri ulteriormente verso il basso per scegliere “Visualizza impostazioni avanzate”
- Nell’opzione “Autorizzazione del sito Web”, fare clic sull’opzione “Gestisci”
- Fare clic su switch sotto ogni URL sospetto
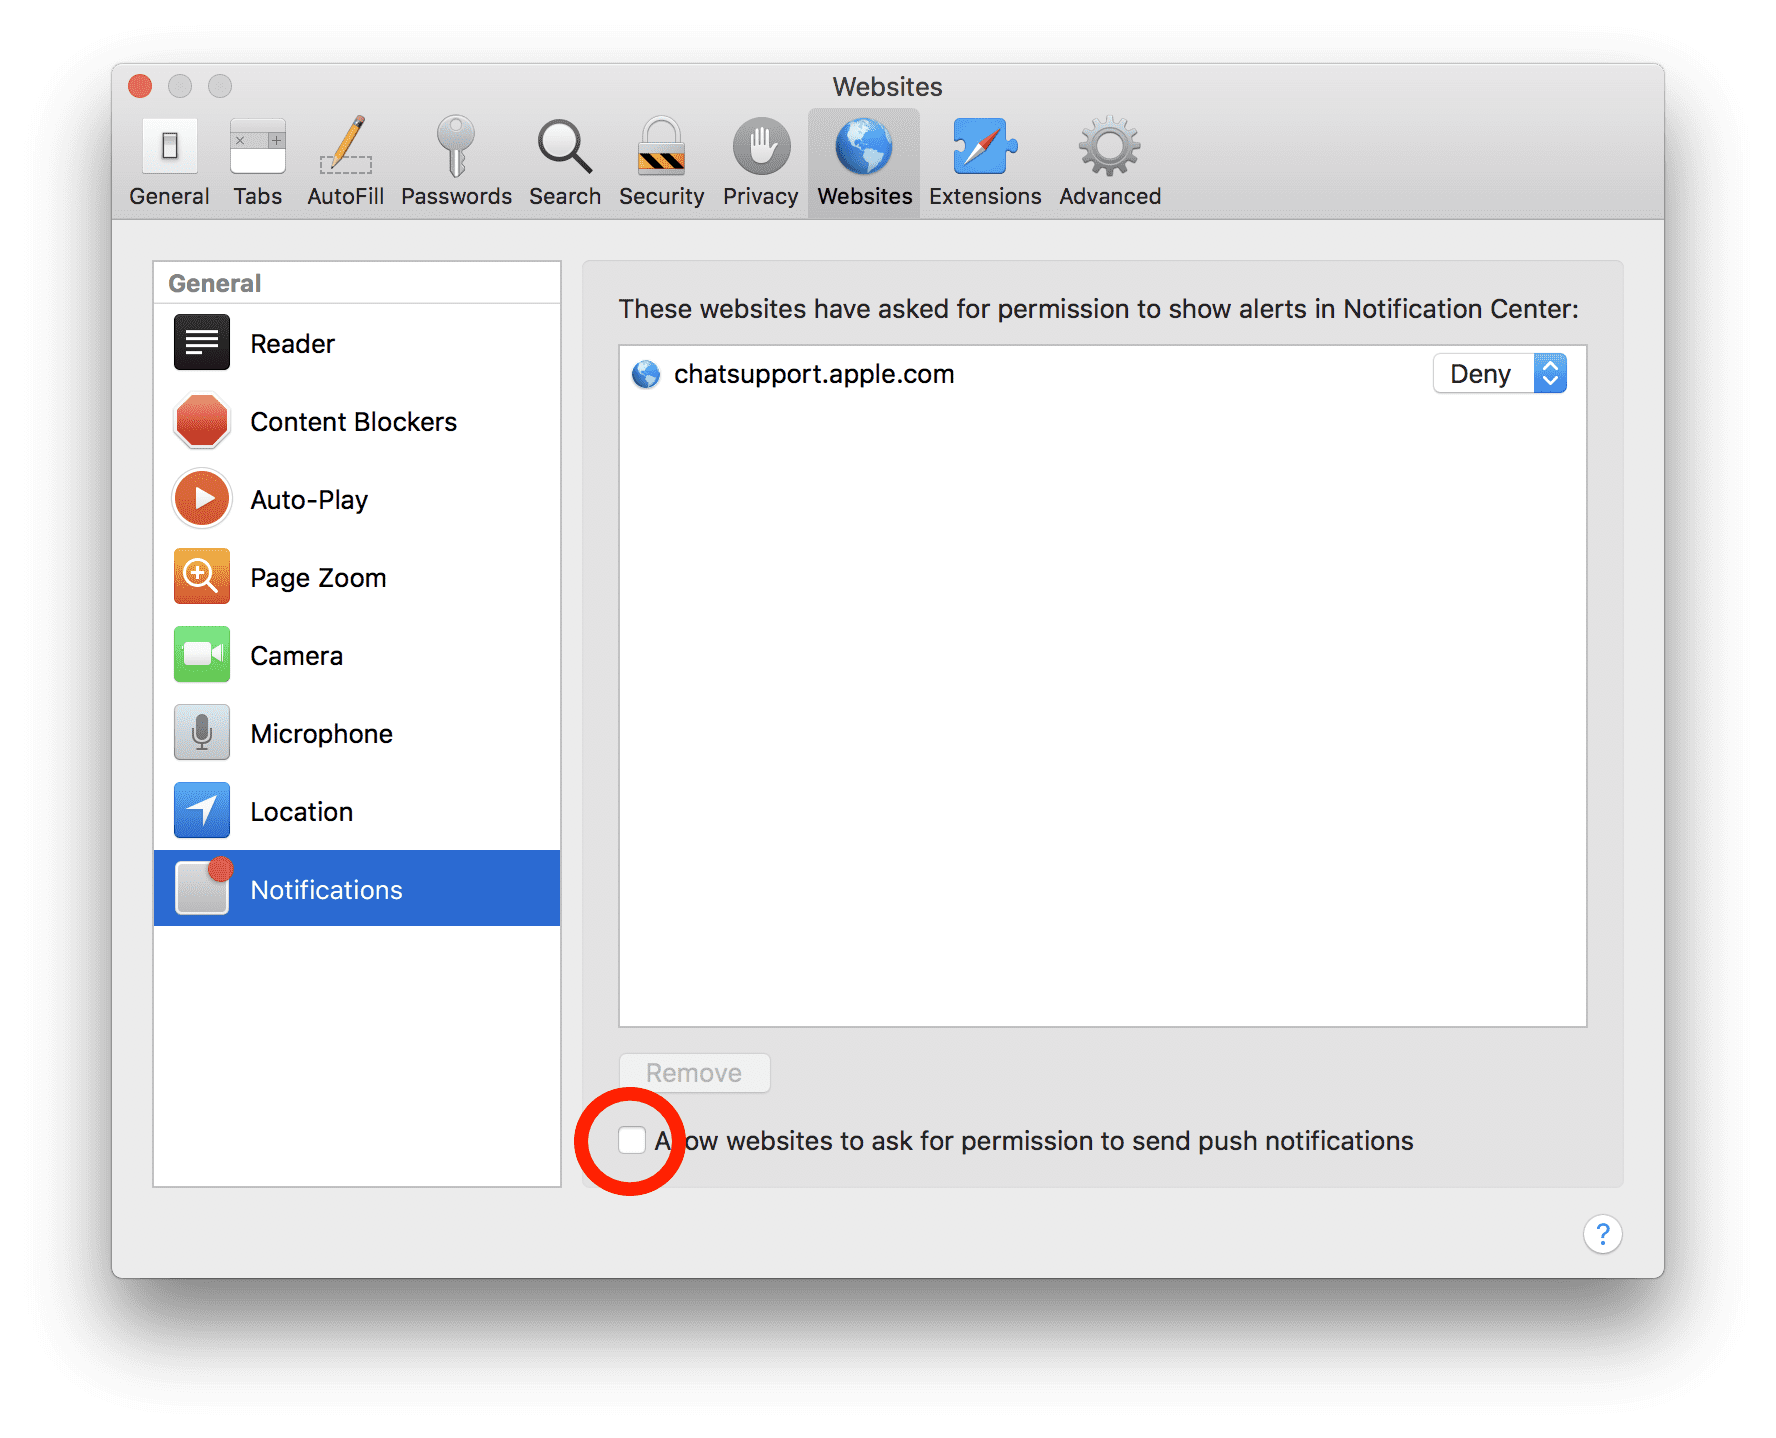
Safari (Mac):
- Nell’angolo in alto a destra, fai clic su “Safari” e seleziona “Preferenze”
- Vai alla scheda “sito Web” e quindi seleziona la sezione “Notifica” nel riquadro a sinistra
- Cerca gli URL sospetti e scegli l’opzione “Nega” per ognuno di essi
Passaggi manuali per rimuovere Golden Gh0st RAT:
Rimuovere gli elementi correlati di Golden Gh0st RAT utilizzando il Pannello di controllo
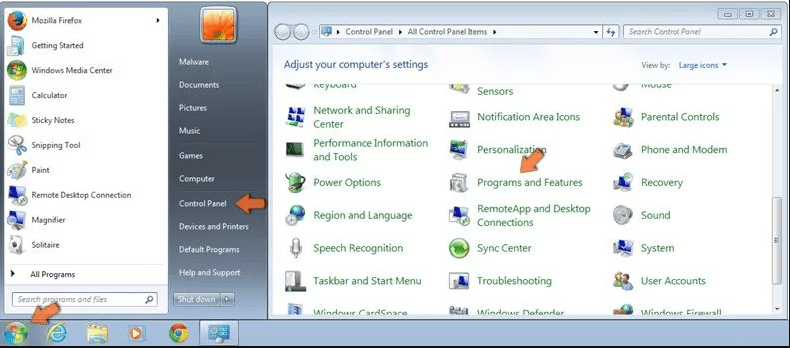
Utenti di Windows 7
Fai clic su “Start” (il logo di Windows nell’angolo in basso a sinistra dello schermo del desktop), seleziona “Pannello di controllo”. Individua i “Programmi”, quindi fai clic su “Disinstalla programma”
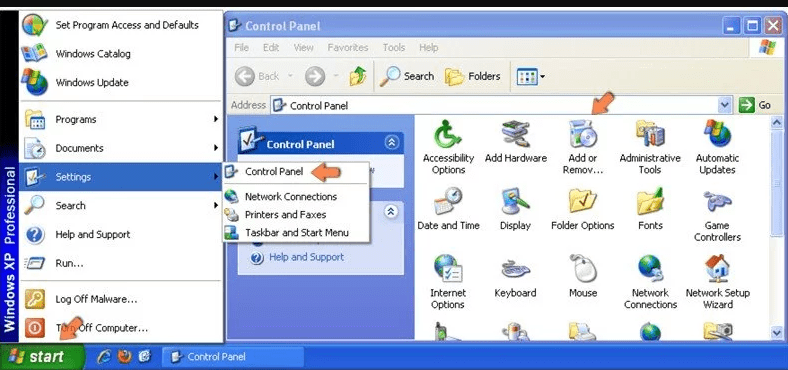
Utenti di Windows XP
Fare clic su “Start”, quindi selezionare “Impostazioni” e quindi fare clic su “Pannello di controllo”. Cerca e fai clic sull’opzione “Aggiungi o rimuovi programma”
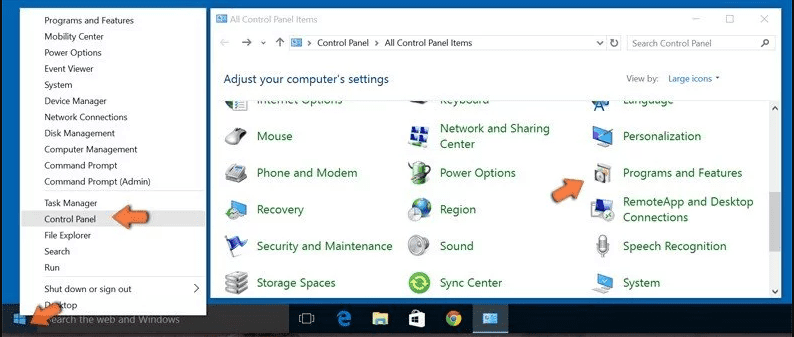
Utenti di Windows 10 e 8:
Vai nell’angolo in basso a sinistra dello schermo e fai clic con il tasto destro. Nel menu “Accesso rapido”, selezionare “Pannello di controllo”. Nella finestra appena aperta, seleziona “Programma e funzionalità”
Utenti Mac OSX
Fai clic sull’opzione “Finder”. Scegli “Applicazione” nella schermata appena aperta. Nella cartella “Applicazione”, trascina l’app su “Cestino”. Fare clic destro sull’icona Cestino e quindi fare clic su “Svuota cestino”.
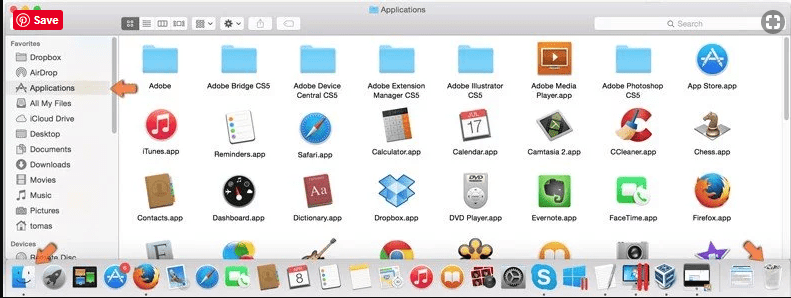
Nella finestra di disinstallazione dei programmi, cercare le PUA. Scegli tutte le voci indesiderate e sospette e fai clic su “Disinstalla” o “Rimuovi”.
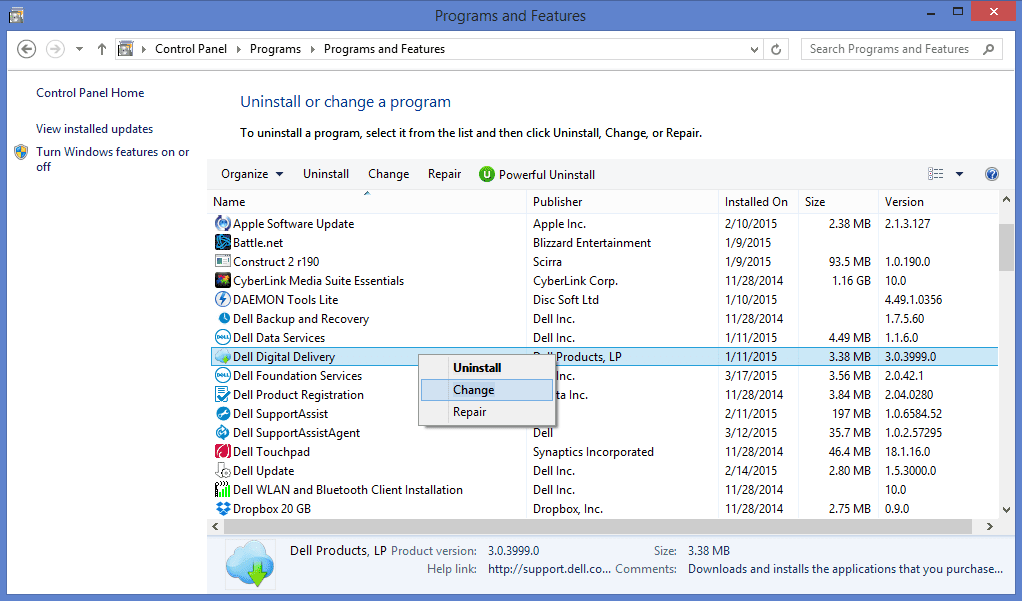
Dopo aver disinstallato tutto il programma potenzialmente indesiderato che causa problemi Golden Gh0st RAT, scansiona il tuo computer con uno strumento anti-malware per eventuali PUP e PUA rimanenti o possibili infezioni da malware. Per scansionare il PC, utilizzare lo strumento anti-malware consigliato.
-
No Title
Offerta speciale
Malware/Spyware/Virus può essere una inquietante infezione del computer che può riguadagnare la sua presenza ancora e ancora mentre mantiene i suoi file nascosti sui computer. Per ottenere una rimozione senza problemi di questo malware, ti consigliamo di provare con un potente scanner antimalware Spyhunter 5 per verificare se il programma può aiutarti a sbarazzarti di questo virus.
Offerta speciale (per Macintosh)
Se sei un utente Mac e Malware/Spyware/Virus lo ha interessato, puoi scaricare lo scanner antimalware gratuito per Mac qui per verificare se il programma funziona per te.
Come rimuovere Adware (Golden Gh0st RAT) dai browser Internet
Elimina componenti aggiuntivi ed estensioni malevoli da IE
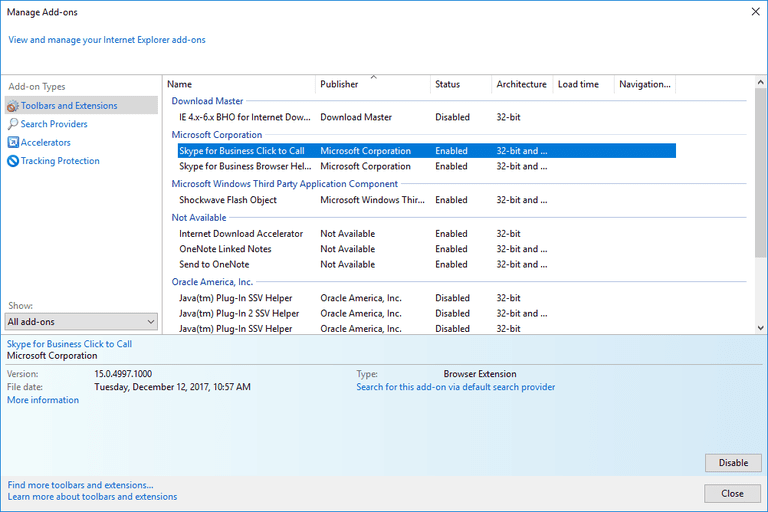
Fai clic sull’icona a forma di ingranaggio nell’angolo in alto a destra di Internet Explorer. Seleziona “Gestisci componenti aggiuntivi”. Cerca eventuali plug-in o componenti aggiuntivi installati di recente e fai clic su “Rimuovi”.
Opzione aggiuntiva
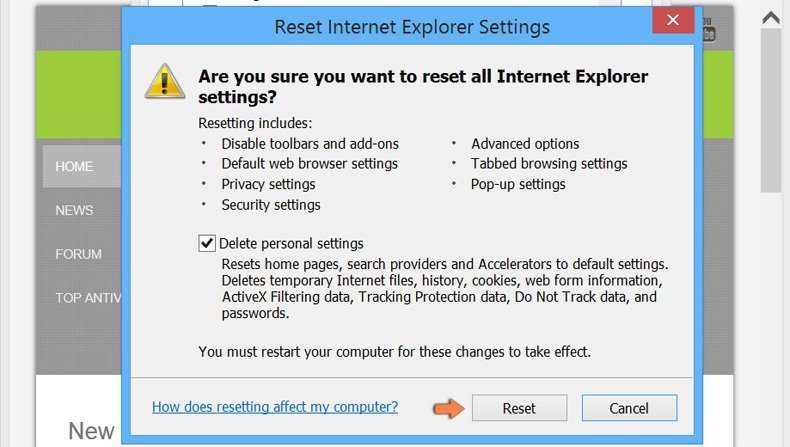
Se i problemi con la rimozione di Golden Gh0st RAT persistono, è possibile ripristinare le impostazioni predefinite di Internet Explorer.
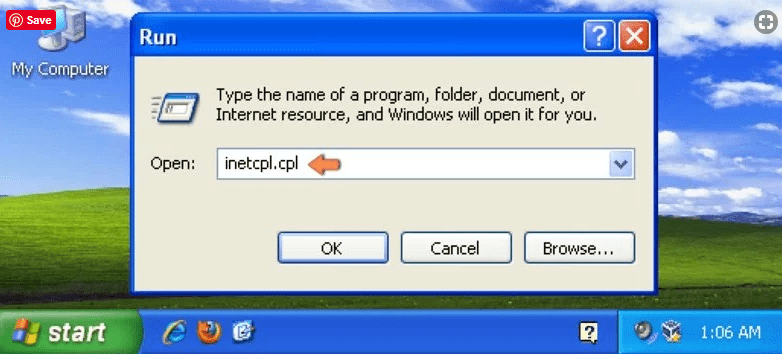
Utenti di Windows XP: premere su “Start” e fare clic su “Esegui”. Nella finestra appena aperta, digitare “inetcpl.cpl” e fare clic sulla scheda “Avanzate” e quindi premere su “Ripristina”.
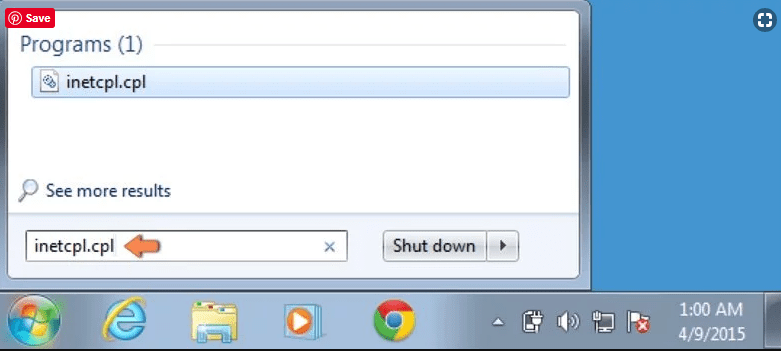
Utenti di Windows Vista e Windows 7: premere il logo di Windows, digitare inetcpl.cpl nella casella di ricerca di avvio e premere Invio. Nella finestra appena aperta, fai clic sulla “Scheda Avanzate” seguita dal pulsante “Ripristina”.
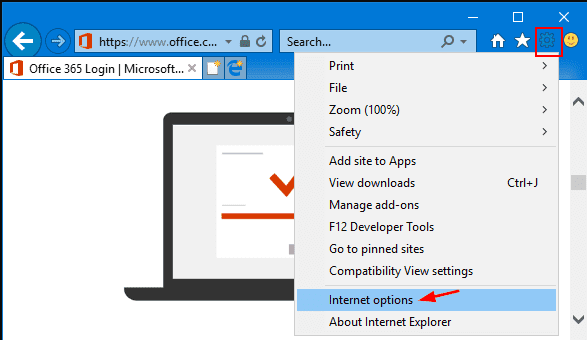
Per utenti di Windows 8: Apri IE e fai clic sull’icona “ingranaggio”. Scegli “Opzioni Internet”
Seleziona la scheda “Avanzate” nella finestra appena aperta
Premere sull’opzione “Ripristina”
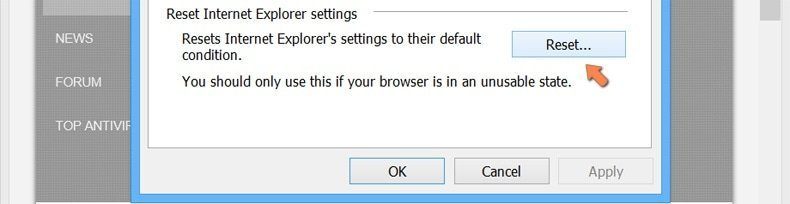
Devi premere di nuovo il pulsante “Ripristina” per confermare che desideri veramente ripristinare IE
Rimuovere l’estensione dubbia e dannosa da Google Chrome
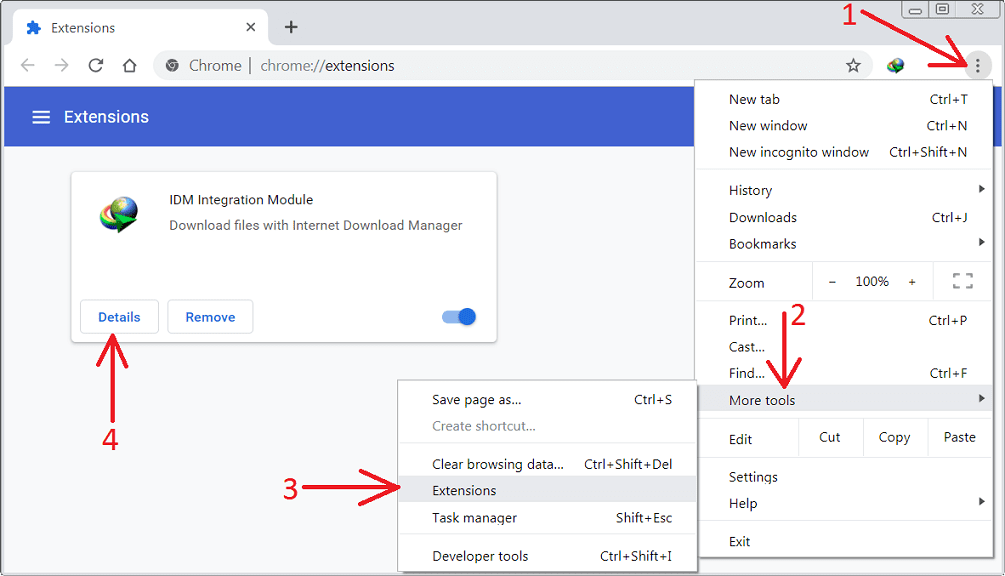
Vai al menu di Google Chrome premendo su tre punti verticali e seleziona “Altri strumenti” e poi “Estensioni”. Puoi cercare tutti i componenti aggiuntivi installati di recente e rimuoverli tutti.
Metodo opzionale
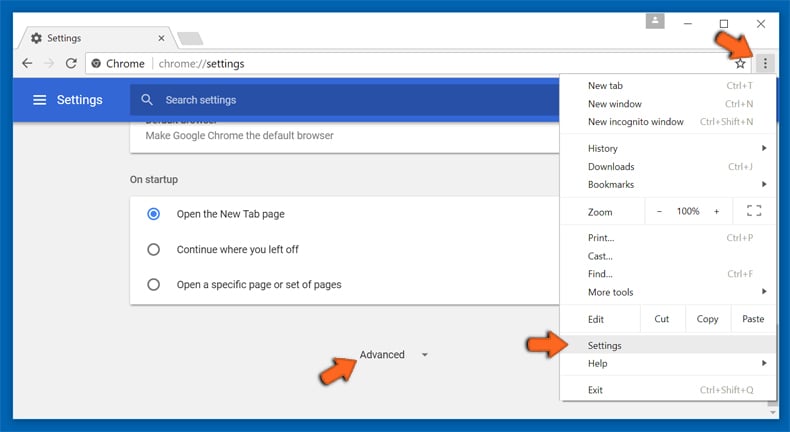
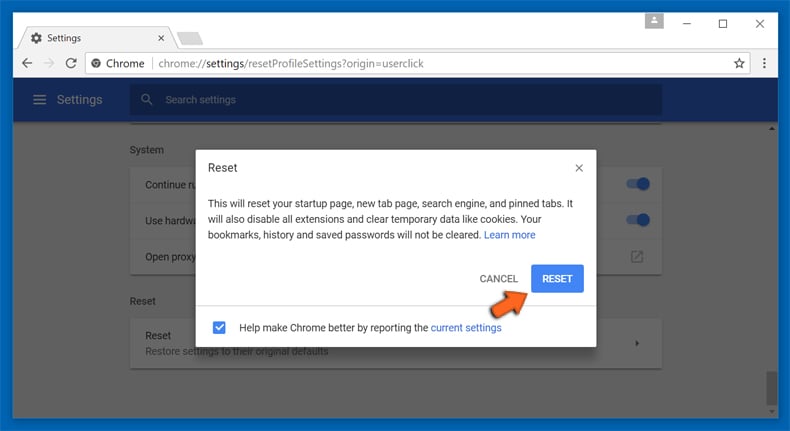
Se i problemi relativi a Golden Gh0st RAT persistono o si verificano problemi durante la rimozione, si consiglia di ripristinare le impostazioni di navigazione di Google Chrome. Vai a tre punti punteggiati nell’angolo in alto a destra e scegli “Impostazioni”. Scorri verso il basso e fai clic su “Avanzate”.
In basso, nota l’opzione “Ripristina” e fai clic su di essa.
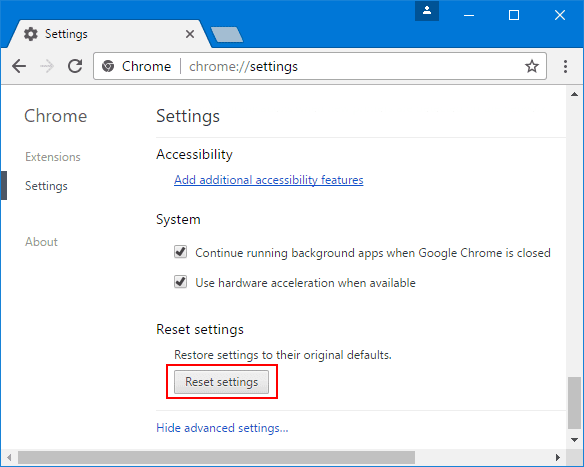
Nella successiva finestra aperta, confermare che si desidera ripristinare le impostazioni di Google Chrome facendo clic sul pulsante “Ripristina”.
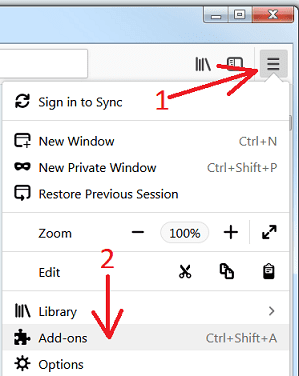
Rimuovere Golden Gh0st RAT i plugin (inclusi tutti gli altri plugin dubbi) da Firefox Mozilla
Apri il menu di Firefox e seleziona “Componenti aggiuntivi”. Fai clic su “Estensioni”. Seleziona tutti i plug-in del browser installati di recente.
Metodo opzionale
Se dovessi riscontrare problemi nella rimozione di Golden Gh0st RAT, hai la possibilità di ripristinare le impostazioni di Mozilla Firefox.
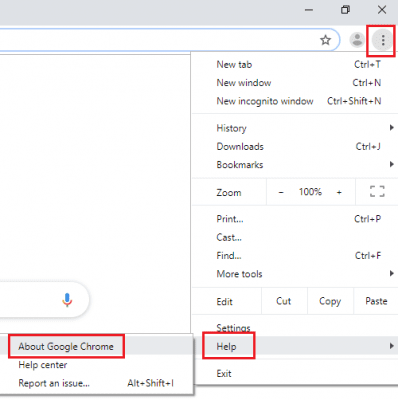
Aprire il browser (Mozilla Firefox) e fare clic sul “menu”, quindi fare clic su “Guida”.
Scegli “Informazioni sulla risoluzione dei problemi”
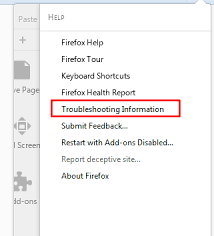
Nella finestra pop-up appena aperta, fai clic sul pulsante “Aggiorna Firefox”
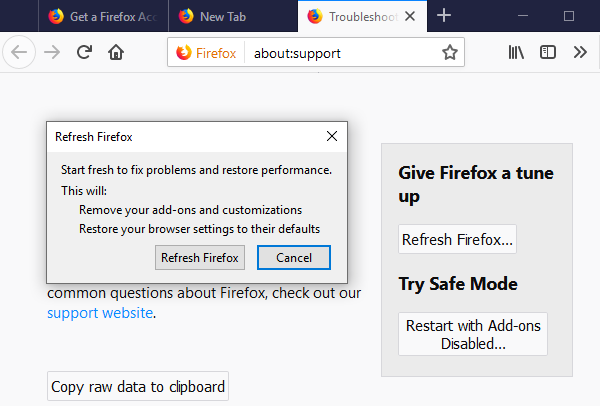
Il prossimo passo è confermare che vogliono davvero ripristinare le impostazioni predefinite di Mozilla Firefox facendo clic sul pulsante “Aggiorna Firefox”.
Rimuovi l’estensione dannosa da Safari
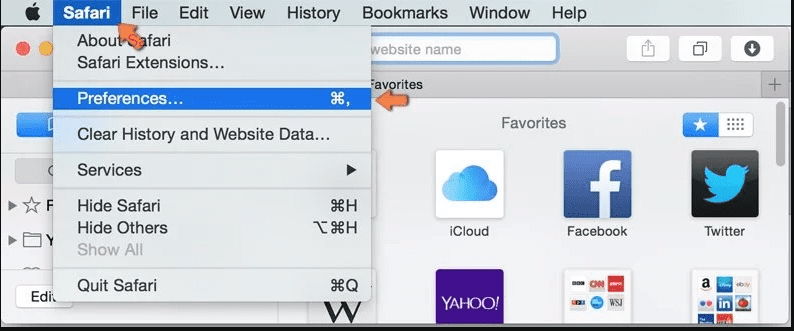
Apri Safari e vai al suo “Menu” e seleziona “Preferenze”.
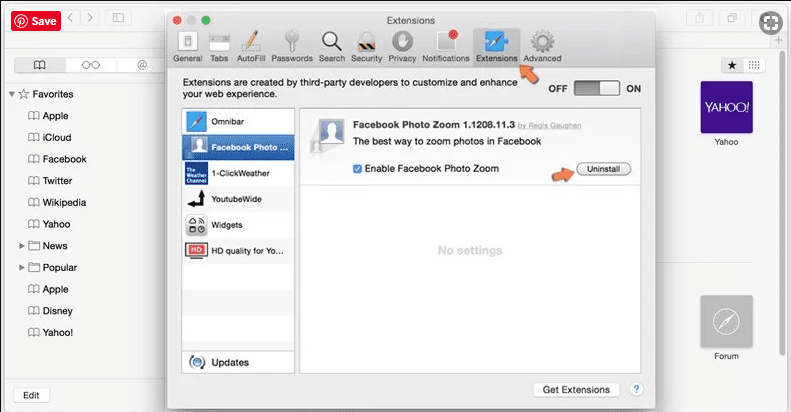
Fare clic su “Estensione” e selezionare tutte le “Estensioni” installate di recente, quindi fare clic su “Disinstalla”.
Metodo opzionale
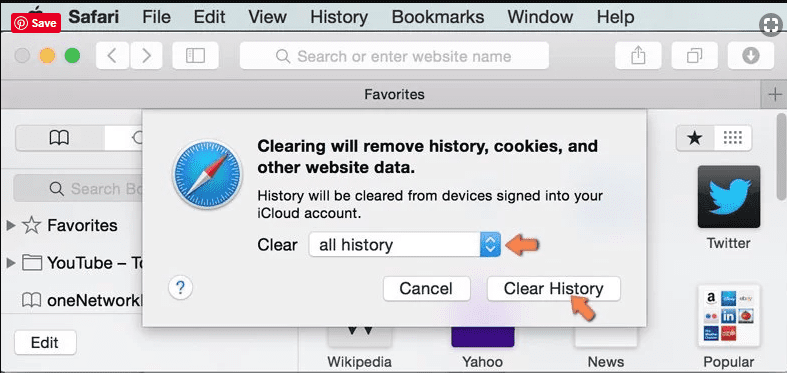
Apri il “Safari” e vai al menu. Nel menu a discesa, seleziona “Cancella cronologia e dati dei siti Web”.
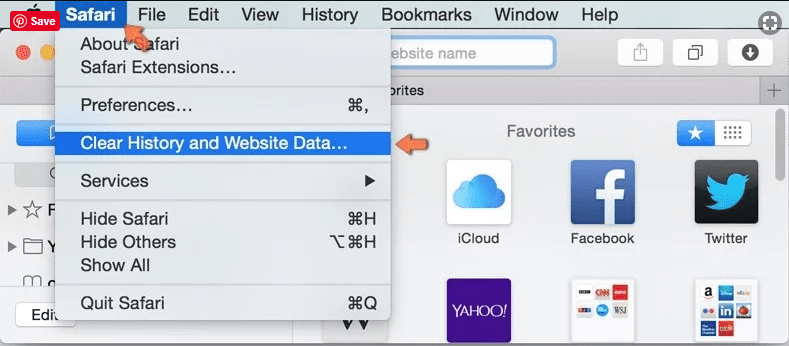
Nella finestra appena aperta, selezionare “Tutta la cronologia” e quindi premere sull’opzione “Cancella cronologia”.
;
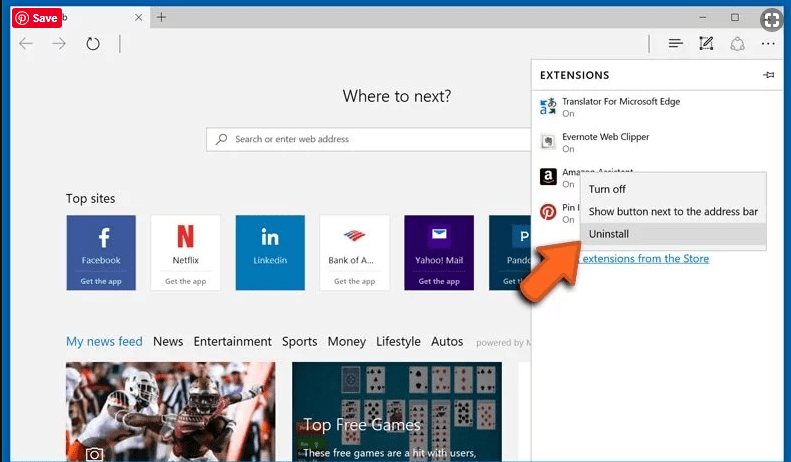
Apri Microsoft Edge e vai a tre icone di punti orizzontali nell’angolo in alto a destra del browser. Seleziona tutte le estensioni installate di recente e fai clic con il pulsante destro del mouse per “disinstallare”
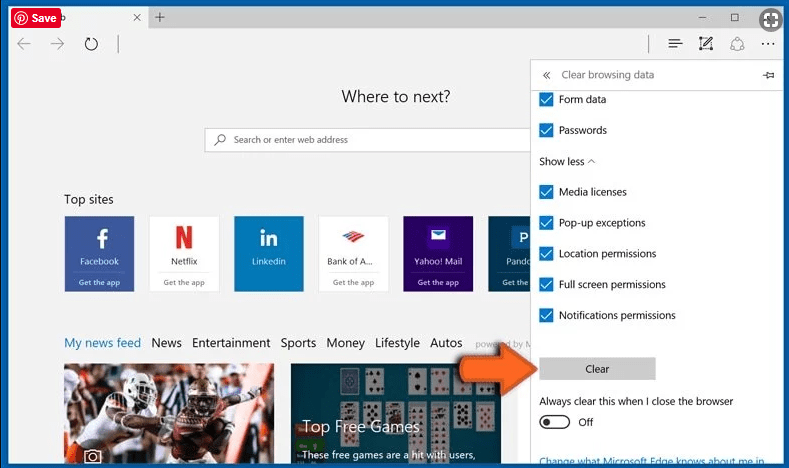
Metodo opzionale
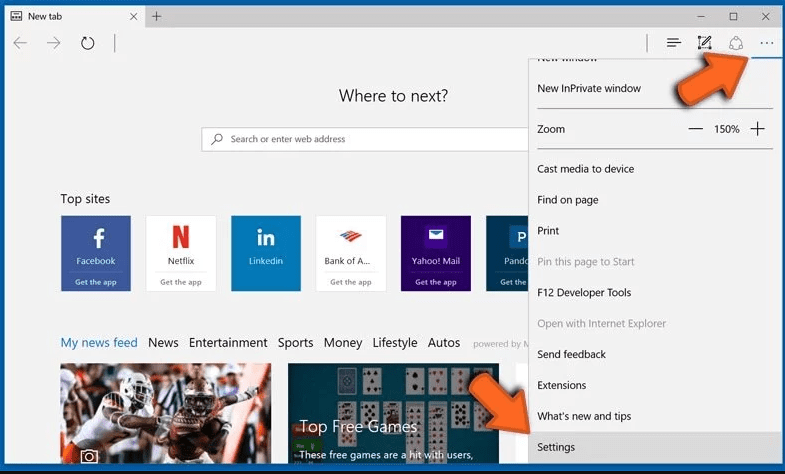
Apri il browser (Microsoft Edge) e seleziona “Impostazioni”
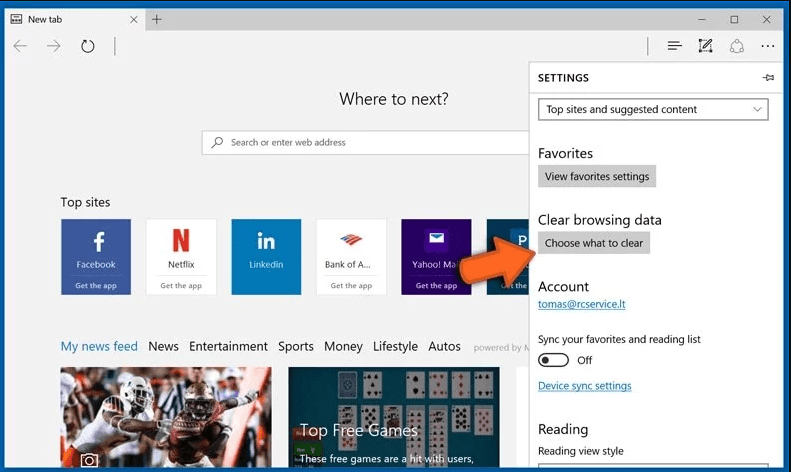
Il prossimo passo è fare clic sul pulsante “Scegli cosa cancellare”
Fare clic su “Mostra di più”, quindi selezionare tutto e quindi premere il pulsante “Cancella”.
Come prevenire l’attacco Golden Gh0st RAT?
Sebbene nessuna misura di sicurezza possa garantire una protezione completa contro il malware, ci sono alcune precauzioni che puoi prendere per evitare che terribili minacce informatiche infettino il tuo dispositivo. Sii vigile durante l’installazione del software gratuito e leggi attentamente le offerte aggiuntive del programma di installazione.
Gli utenti dovrebbero essere cauti quando aprono e-mail da mittenti sconosciuti o messaggi che sembrano sospetti o fuori dal comune. Se il mittente o l’indirizzo non sono familiari o il contenuto non è correlato a qualcosa che ti aspetti, è meglio non aprire il messaggio. È altamente improbabile che tu possa vincere un premio in un concorso a cui non hai partecipato, quindi fai attenzione a eventuali e-mail che affermano che hai vinto qualcosa. Se l’oggetto dell’email sembra essere correlato a qualcosa che stai anticipando, è importante esaminare attentamente tutti gli aspetti del messaggio. I truffatori spesso commettono errori, quindi esaminare attentamente il contenuto dell’e-mail potrebbe aiutarti a identificare qualsiasi attività fraudolenta. Ricorda, è sempre meglio peccare per eccesso di cautela ed evitare di aprire e-mail o lettere che sembrano sospette.
È inoltre fondamentale mantenere aggiornati tutti i software e i programmi di sicurezza per prevenire le vulnerabilità che i malware possono sfruttare. L’utilizzo di programmi crackati o sconosciuti rappresenta un rischio significativo per gli attacchi basati su trojan. I criminali informatici spesso distribuiscono trojan camuffati da software legittimo, come patch o controlli di licenza. Tuttavia, è difficile distinguere tra software affidabile e trojan dannosi poiché alcuni trojan potrebbero persino avere la funzionalità che gli utenti cercano.
Per mitigare questo rischio, è fondamentale evitare del tutto l’utilizzo di programmi non attendibili e scaricare solo software da fonti attendibili. Prima di scaricare qualsiasi programma, gli utenti dovrebbero ricercarlo a fondo e leggere le recensioni da fonti attendibili. Si consiglia inoltre di consultare le bacheche anti-malware per raccogliere ulteriori informazioni su qualsiasi software che possa destare sospetti. In definitiva, la migliore difesa contro gli attacchi di Troia è prestare attenzione ed evitare di scaricare software da fonti non attendibili.
Conclusione
Nella maggior parte dei casi, i PUP e gli adware entrano nel PC contrassegnato tramite download di freeware non sicuri. Si consiglia di scegliere il sito Web degli sviluppatori solo durante il download di qualsiasi tipo di applicazione gratuita. Scegli il processo di installazione personalizzato o avanzato in modo da poter tracciare i PUP aggiuntivi elencati per l’installazione insieme al programma principale.
-
No Title
Offerta speciale
Malware/Spyware/Virus può essere una inquietante infezione del computer che può riguadagnare la sua presenza ancora e ancora mentre mantiene i suoi file nascosti sui computer. Per ottenere una rimozione senza problemi di questo malware, ti consigliamo di provare con un potente scanner antimalware Spyhunter 5 per verificare se il programma può aiutarti a sbarazzarti di questo virus.
Offerta speciale (per Macintosh)
Se sei un utente Mac e Malware/Spyware/Virus lo ha interessato, puoi scaricare lo scanner antimalware gratuito per Mac qui per verificare se il programma funziona per te.